Phishing-Mails erkennen: So schützen Sie Ihr Unternehmen vor Datenlecks
- Phishing-Mails imitieren echte Unternehmen, um sensible Daten zu stehlen.
- Misstrauen bei E-Mails, die sofortige Aktionen oder vertrauliche Daten fordern.
- Absender überprüfen, Links/Anhänge nicht anklicken, Rechtschreibfehler beachten.
- Phishing-Mails an das betroffene Unternehmen oder die Verbraucherzentrale melden.
- Nutzer sind der beste Schutz gegen Phishing, wachsam und misstrauisch bleiben.
Was ist Phishing?
Beim Phishing (deutsch Angeln) geben Cyberkriminelle sich als vertrauenswürdige Person oder Unternehmen aus, um an Zugangsdaten, Geld oder vertrauliche Informationen zu kommen.
Häufig verschicken die Angreifer Phishing-Mails, mit denen sie Mitarbeitende ködern. Das Ziel ist es, sie dazu zu bringen, auf einen kompromittierten Link klicken, einen schädlichen Anhang öffnen oder Daten herausgeben.
Früher war es für geschulte Mitarbeiter oft einfach möglich, Phishing-E-Mails zu erkennen. Doch mit Hilfe von KI können Hacker immer gezielter und überzeugender angreifen.
Welche Arten von Phishing-Angriffen gibt es auf Unternehmen?
Phishing-Angriffe auf Unternehmen sind vielseitig und reichen von massenhaft versendeten Fake-Mails bis zu maßgeschneiderten Nachrichten an einzelne Personen. Das Ziel ist immer das gleiche: Beschäftigte zu täuschen, um Informationen zu angeln oder Schaden in IT-Systemen anzurichten.
Das sind die wichtigsten Varianten im Überblick:
- Phishing: Massenmails, die bekannte Unternehmen oder Dienste imitieren, um Zugangsdaten abzugreifen
- Spear Phishing: gezielte Nachrichten an einzelne Personen, die mit echtem Insiderwissen glaubwürdig wirken
- Whaling: Spear Phishing gegen Geschäftsführung und andere Führungskräfte
- Business Email Compromise (CEO-Fraud): Betrug mit gefälschten oder gekaperten Geschäftspostfächern, um Überweisungen auszulösen, zunehmend auch mit Deepfakes (KI-gefälschte Stimmen oder Videos)
- Malware Phishing: Mails mit infizierten Anhängen oder Download-Links, oft der Startpunkt für Ransomware
- Clone Phishing: Kopie einer echten, bereits zugestellten Mail, in der Link oder Anhang ausgetauscht wurde
- Adversary-in-the-Middle-Phishing: ein Zwischenserver, der Zugangsdaten und Sitzungen abfängt und so die Zwei-Faktor-Authentifizierung aushebelt
- Quishing: QR-Codes, die auf gefälschte Login-Seiten führen und Mail-Filter umgehen
Wie gefährlich ist Phishing für Unternehmen?
Unter den Cyberangriffen auf KMU ist Phishing weiterhin die häufigste Angriffsmethode. Laut der TÜV-Cybersecurity-Studie 2025 nennen 84 Prozent der betroffenen Unternehmen Phishing und Spear Phishing als häufigsten Grund für einen IT-Sicherheitsvorfall. Das sind 12 Prozentpunkte mehr als zwei Jahre zuvor. Die Studie sieht einen möglichen Zusammenhang mit KI-Textgeneratoren, die Angriffe professioneller und individueller machen.
Auch Deepfakes sind inzwischen Realität. In der KI-Sicherheitsstudie 2026 von TÜV-Verband und BSI berichten neun von zehn betroffenen Unternehmen bei KI-bezogenen Angriffen von hochrealistischen Phishing-Mails. Rund jedes zehnte Unternehmen meldet Deepfakes.

Je besser Ihre Teams Phishing-Mails im Unternehmen erkennen, desto höher ist der Schutz für Ihre Informationen und IT-Systeme.
Woran erkenne ich moderne Phishing-Mails?
In der Vergangenheit enttarnten oft Rechtschreibfehlern oder holprigen Formulierungen die Phishing-Versuche von Hackern. Allerdings ist Fehlerfreiheit heute kein Zeichen mehr für die Echtheit einer Nachricht. Denn mit KI-Unterstützung können Angreifer in wenigen Sekunden überzeugende und täuschend echt wirkende Mails erstellen.
Checkliste zum Erkennen von Phishing-Mails
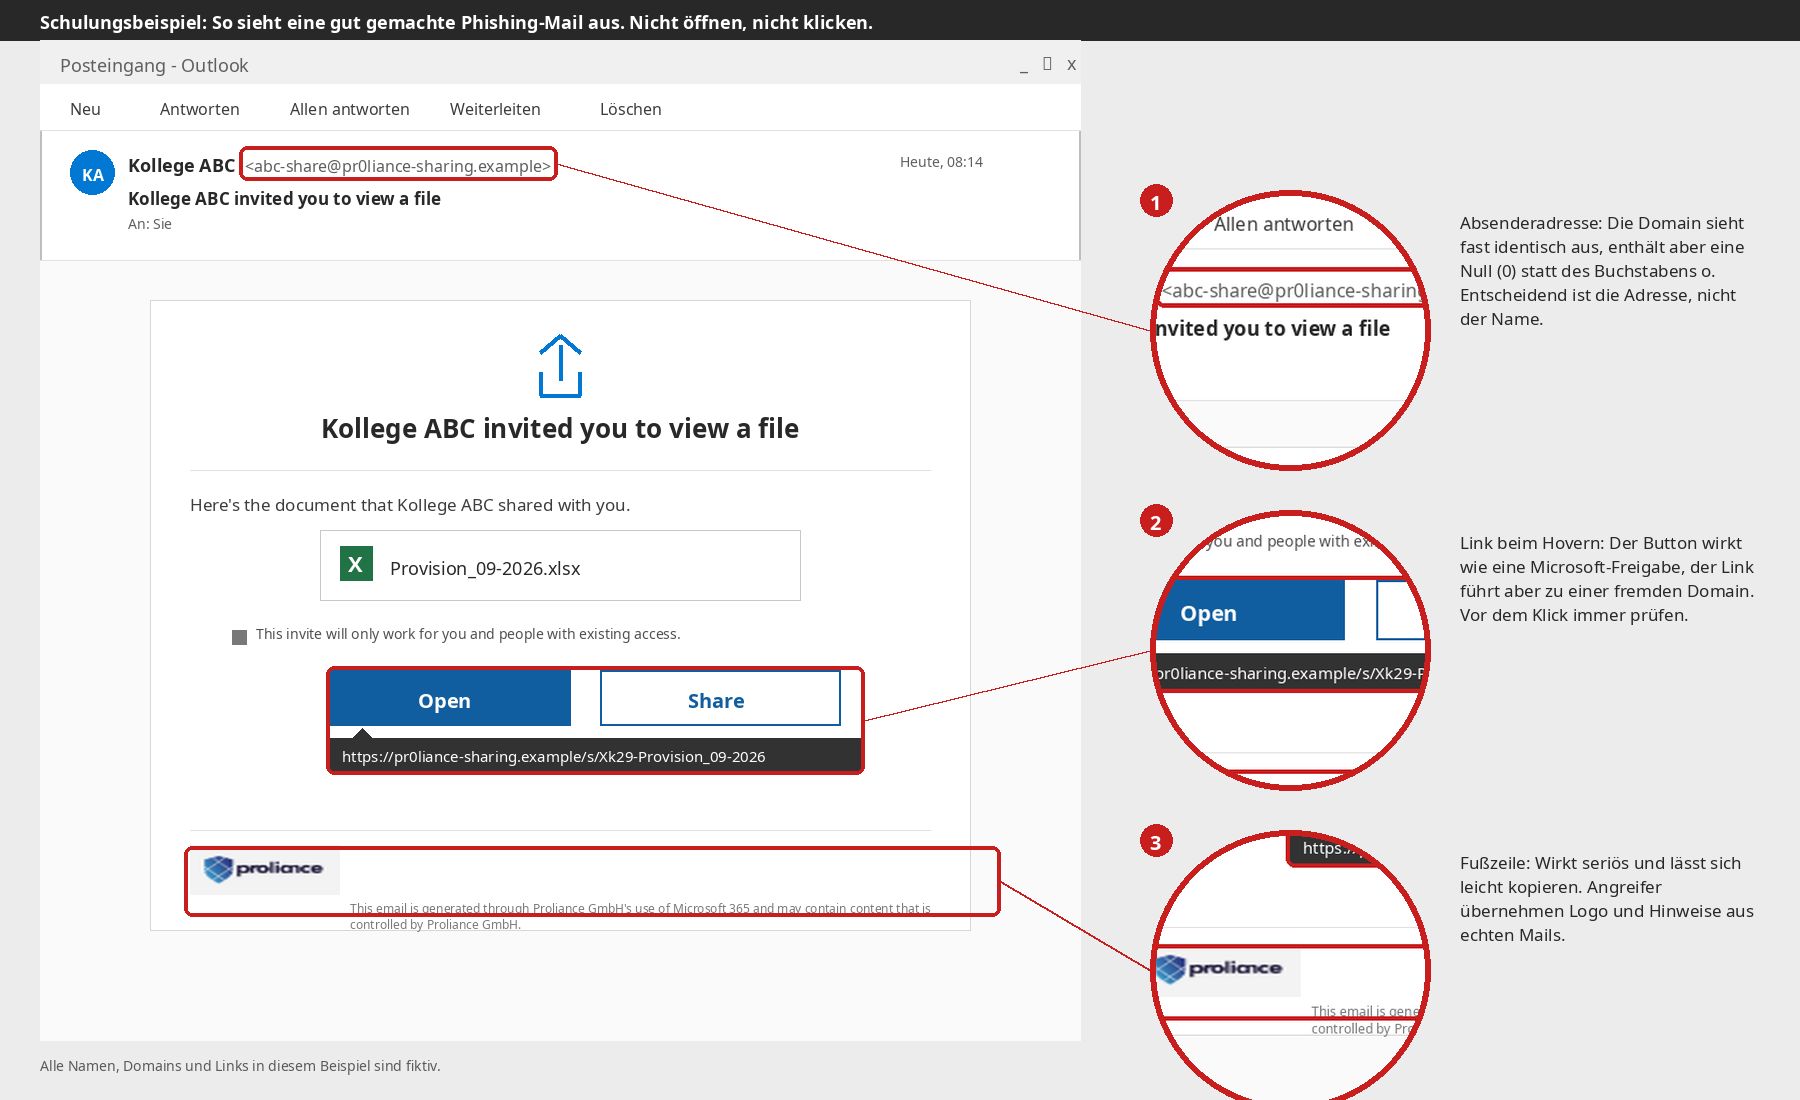
Die folgenden Punkte können Hinweise darauf sein, dass eine E-Mail nicht von Ihrem Chef oder einem Kunden stammt, auch wenn es auf den ersten Blick so erscheint:
- Ungewöhnliche Anliegen: Eine Zahlung an eine neue Bankverbindung, ein Passwort-Reset, das niemand angefordert hat, oder eine Freigabe außerhalb des üblichen Prozesses sollten nicht unüberlegt ausgeführt, sondern geprüft werden.
- Zeitdruck: Formulierungen wie „heute noch“, „dringend“ oder „bitte vertraulich behandeln“ sollen Empfänger zum schnellen, unüberlegten Handeln bringen. Stattdessen ist es sinnvoll, sich Zeit für eine Überprüfung zu nehmen.
- Absender prüfen: Absendernamen lassen sich leicht fälschen. Bei Unsicherheit die Adresse im Mailheader prüfen. Stimmt die Adresse exakt mit der bekannten Adresse überein?
- Links und QR-Codes: Fahren Sie mit der Maus über den Link, bevor Sie klicken. Bei QR-Codes in E-Mails oder auf Dokumenten ist dasselbe Misstrauen erforderlich wie bei Links im Internet.
- Aufforderung zur Datenweitergabe: Seriöse Stellen fragen nicht per E-Mail, Telefon oder Chat nach Passwörtern, TANs oder Zugangscodes.
- Ungewöhnlicher Kanal: Eine Zahlungsanweisung per Messenger oder ein Anruf von einer unbekannten Nummer sind Warnzeichen für Phishing, auch wenn der Inhalt noch so plausibel klingt.
Wie schützen Unternehmen sich vor Deepfakes?
Stimmen und Videos lassen sich dank KI ohne Aufwand täuschend echt nachbilden. Betrüger nutzen solche Deepfakes immer häufiger, um Mitarbeitende am Telefon oder in Videokonferenzen zu einer schnellen Zahlung oder Datenweitergabe zu bewegen.
Was hilft:
- Zweite Bestätigung über einen anderen Kanal einholen: Bei Zahlungen oder Datenweitergaben die Anfrage über eine bekannte, selbst gewählte Nummer oder einen internen Kanal bestätigen. Nicht über die Nummer oder den Link, die in der Nachricht stehen.
- Vier-Augen-Prinzip: Zahlungsfreigaben ab einem festgelegten Betrag immer von zwei Personen bestätigen lassen.
- Klare Regeln festlegen: Zahlungen sollten nie auf Basis einer einzelnen Mail oder eines einzelnen Anrufs getätigt werden dürfen.
- Awareness schaffen: Wer Rückfragen stellt, handelt richtig. Das sollten alle im Team wissen und auch von der Führung so erwarten.
Was ist zu tun, wenn Unternehmen Phishing-Mails erhalten?
Wenn eine verdächtige Nachricht in Ihrem Unternehmen angekommen ist, lautet die wichtigste Maßnahme: nicht klicken, nicht antworten, keine Anhänge öffnen. Der Phishing-Angriff sollte sofort intern gemeldet werden – an den Vorgesetzten, die IT-Abteilung oder die Person, die im Unternehmen für Informationssicherheit verantwortlich ist.
Was passiert, wenn das Phishing erfolgreich war?
Wurden bereits Zugangsdaten eingegeben, ist schnelles Handeln erforderlich. Das Passwort sollte sofort geändert, die Mehrfaktor-Authentifizierung geprüft und die IT informiert werden. Sollte bereits Geld überwiesen worden sein, hilft ein Anruf bei der Bank. Im besten Fall kann die Zahlung gestoppt werden.
Falls personenbezogene Daten betroffen sind, muss der Datenschutzbeauftragte einbezogen werden. Sofern ein Risiko besteht, muss eine Datenschutzverletzung nach DSGVO (Art. 33) außerdem innerhalb von 72 Stunden an die Aufsichtsbehörde gemeldet werden.
Das gilt für Unternehmen, die von NIS2 betroffen sind
Wenn Ihr Unternehmen unter das NIS2-Umsetzungsgesetz fällt, gelten gestaffelte NIS2 Meldefristen: eine frühe Erstmeldung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und eine Abschlussmeldung nach einem Monat.
Wichtig: Dokumentieren Sie jeden Vorfall und erfassen Sie, wer beteiligt war, ob und welcher Schaden entstanden ist und welche Maßnahmen Sie ergriffen haben. Mit einem Informationssicherheitsmanagementsystem (ISMS) und der Compliance-Plattform von Proliance ist die InfoSec-Dokumentation ganz einfach.
Wie können Unternehmen sich technisch vor Phishing-Mails schützen?
Technik sollte zum einen Hacker abwehren und zum anderen Mitarbeitende unterstützen. Denn sie sind bei einem Phishing-Angriff die letzte Verteidigungslinie. Folgende technische Maßnahmen können Unternehmen ergreifen:
- Mehrfaktor-Authentifizierung (MFA) für E-Mail, Cloud-Dienste und Remote-Zugänge, damit Angreifer mit gestohlenen Passwörtern weniger ausrichten können.
- E-Mail-Authentifizierung mit SPF, DKIM und DMARC, damit Empfänger prüfen können, ob Mails tatsächlich von Ihrer Domain stammen.
- Spam- und Virenfilter mit aktuellen Regeln, die auch Links und Anhänge prüfen.
- Regelmäßige Updates für Betriebssysteme, Browser und Anwendungen.
Zusätzlich hilft eine Übersicht über Geräte und Systeme, die im Unternehmen im Einsatz sind, Lücken schneller zu erkennen.
Vorteile regelmäßiger Security-Schulung für die Phishing-Prävention
Regelmäßige Schulungen sensibilisieren Ihr Team und reduzieren das Risiko erfolgreicher Phishing-Attacken. Geschulte Mitarbeitende können gefälschte Zahlungsaufforderungen auch dann erkennen, wenn diese zu einem laufenden Projekt passen. Wer zudem weiß, wann und wem verdächtige Mails zu melden sind, trägt zu einer schnellen Reaktion auf Angriffe bei.
Damit Security-Schulungen wirken, sollten sie praxisnah gestaltet sein und regelmäßig stattfinden. Kurze Trainings in kleinen Abständen wirken in der Regel besser als eine große Pflichtveranstaltung einmal im Jahr, deren Inhalte schnell in Vergessenheit geraten. Phishing-Simulationen können zusätzlich helfen, Lücken zu finden. Sie sollten jedoch mit dem Betriebsrat abgestimmt werden und den Datenschutz beachten.
Im Zusammenhang mit Schulungen ist es wichtig, Mitarbeitende zu Meldungen zu ermutigen. Niemand sollte Angst davor haben, Fehler zu melden. Meldungen und Fehler dürfen nicht bestraft werden, sonst schweigen Mitarbeitende.
Fazit zum Erkennen und Abwehren von Phishing-Mails
Phishing-Mails werden so schnell nicht verschwinden, und KI macht es Unternehmen immer schwerer, Angriffe zu erkennen. Deshalb sollten Unternehmen nicht nur in technische Schutzmaßnahmen investieren, sondern vor allem ihre Mitarbeitenden sensibilisieren. Wer weiß, wie man moderne Phishing-Mails erkennt und über neue Angriffsmethoden informiert ist, kann mithelfen, Ihr Unternehmen zu schützen.
Wenn Sie wissen möchten, wo Ihr Unternehmen heute steht und welche Maßnahmen für Ihre Organisation am besten geeignet sind, Proliance unterstützt Sie gern.
Sie haben noch Fragen? Wir haben die Antworten
Fehlerfreiheit ist kein verlässliches Zeichen mehr. Achten Sie stattdessen auf ungewöhnliche Anliegen, etwa eine Zahlung an eine neue Bankverbindung. Misstrauisch sollten Sie auch bei Zeitdruck, bei Aufforderungen zur Preisgabe von Zugangsdaten und bei Anfragen über ungewöhnliche Kanäle wie Messenger sein. Prüfen Sie im Zweifel die Absenderadresse und bestätigen Sie die Anfrage über eine Ihnen bekannte Nummer.
Das hängt davon ab, was passiert ist. Wenn personenbezogene Daten betroffen sind und ein Risiko besteht, muss Ihr Unternehmen den Vorfall nach DSGVO innerhalb von 72 Stunden der Aufsichtsbehörde melden. Fällt Ihr Unternehmen unter NIS2, gelten gestaffelte Fristen. Deshalb sollte Ihr interner Meldeweg schnell funktionieren und Ihr Datenschutzbeauftragter früh eingebunden werden.
In der Regel nicht. Angriffe verändern sich heute rasant und Wissen verblasst ohne Wiederholung schneller als früher. Kurze Trainings in regelmäßigen Abständen bringen in der Regel mehr als eine einmalige Pflichtveranstaltung. Ergänzend können Sie Phishing-Simulationen einsetzen. Stimmen Sie diese vorab mit dem Betriebsrat ab und achten Sie auf den Datenschutz, wenn Sie Verhalten auswerten.
Sie haben noch Fragen? Lassen Sie sich jetzt kostenlos von unseren Compliance Expert:innen beraten.

Zu unseren mehr als 3.000 Kunden zählen Start-ups, mittlere Unternehmen und Unternehmensgruppen aus nahezu allen Branchen.