360° Compliance im Gesundheitswesen - Datenschutz, Informationssicherheit und KI-Governance aus einer Hand
Proliance ist der spezialisierte Compliance-Partner für Gesundheitseinrichtungen in der DACH-Region. Ob Arztpraxis, Pflegedienst oder Klinik: Wir decken alle regulatorischen Anforderungen ab - DSGVO, NIS2, ISO 27001 und KI-Governance - mit über 300 betreuten Gesundheitseinrichtungen, zertifizierten Experten und einer Plattform, die im Praxisalltag wirklich funktioniert.




Compliance im Gesundheitswesen: Warum Eigenverwaltung scheitert
Patientendaten unterliegen extrem strengem Schutz (Art. 9 DSGVO). Cyberangriffe auf Pflegeheime und Kliniken steigen rasant. Wer die Verantwortung nebenbei erledigt, riskiert existenzbedrohende Bußgelder und Reputationsverlust.
Ohne Proliance (Bürokratie-Chaos)
- Überforderung durch Regulatorik - Pflichten wie DSGVO, NIS2 und der EU AI Act werden parallel verwaltet. Doppelte Arbeit und Lücken sind die Folge.
- Cyberangriffe gefährden Patienten - Fehlende IT-Sicherheitskonzepte legen im Ernstfall den Betrieb lahm und gefährden unmittelbar Menschenleben.
- Keine Fachkräfte im Haus - Datenschutz und Informationssicherheit werden von der Verwaltung ungelernt „nebenbei" erledigt. Das ist ein hohes Haftungsrisiko.
Mit Proliance (Rundum-Sorglos-Schutz)
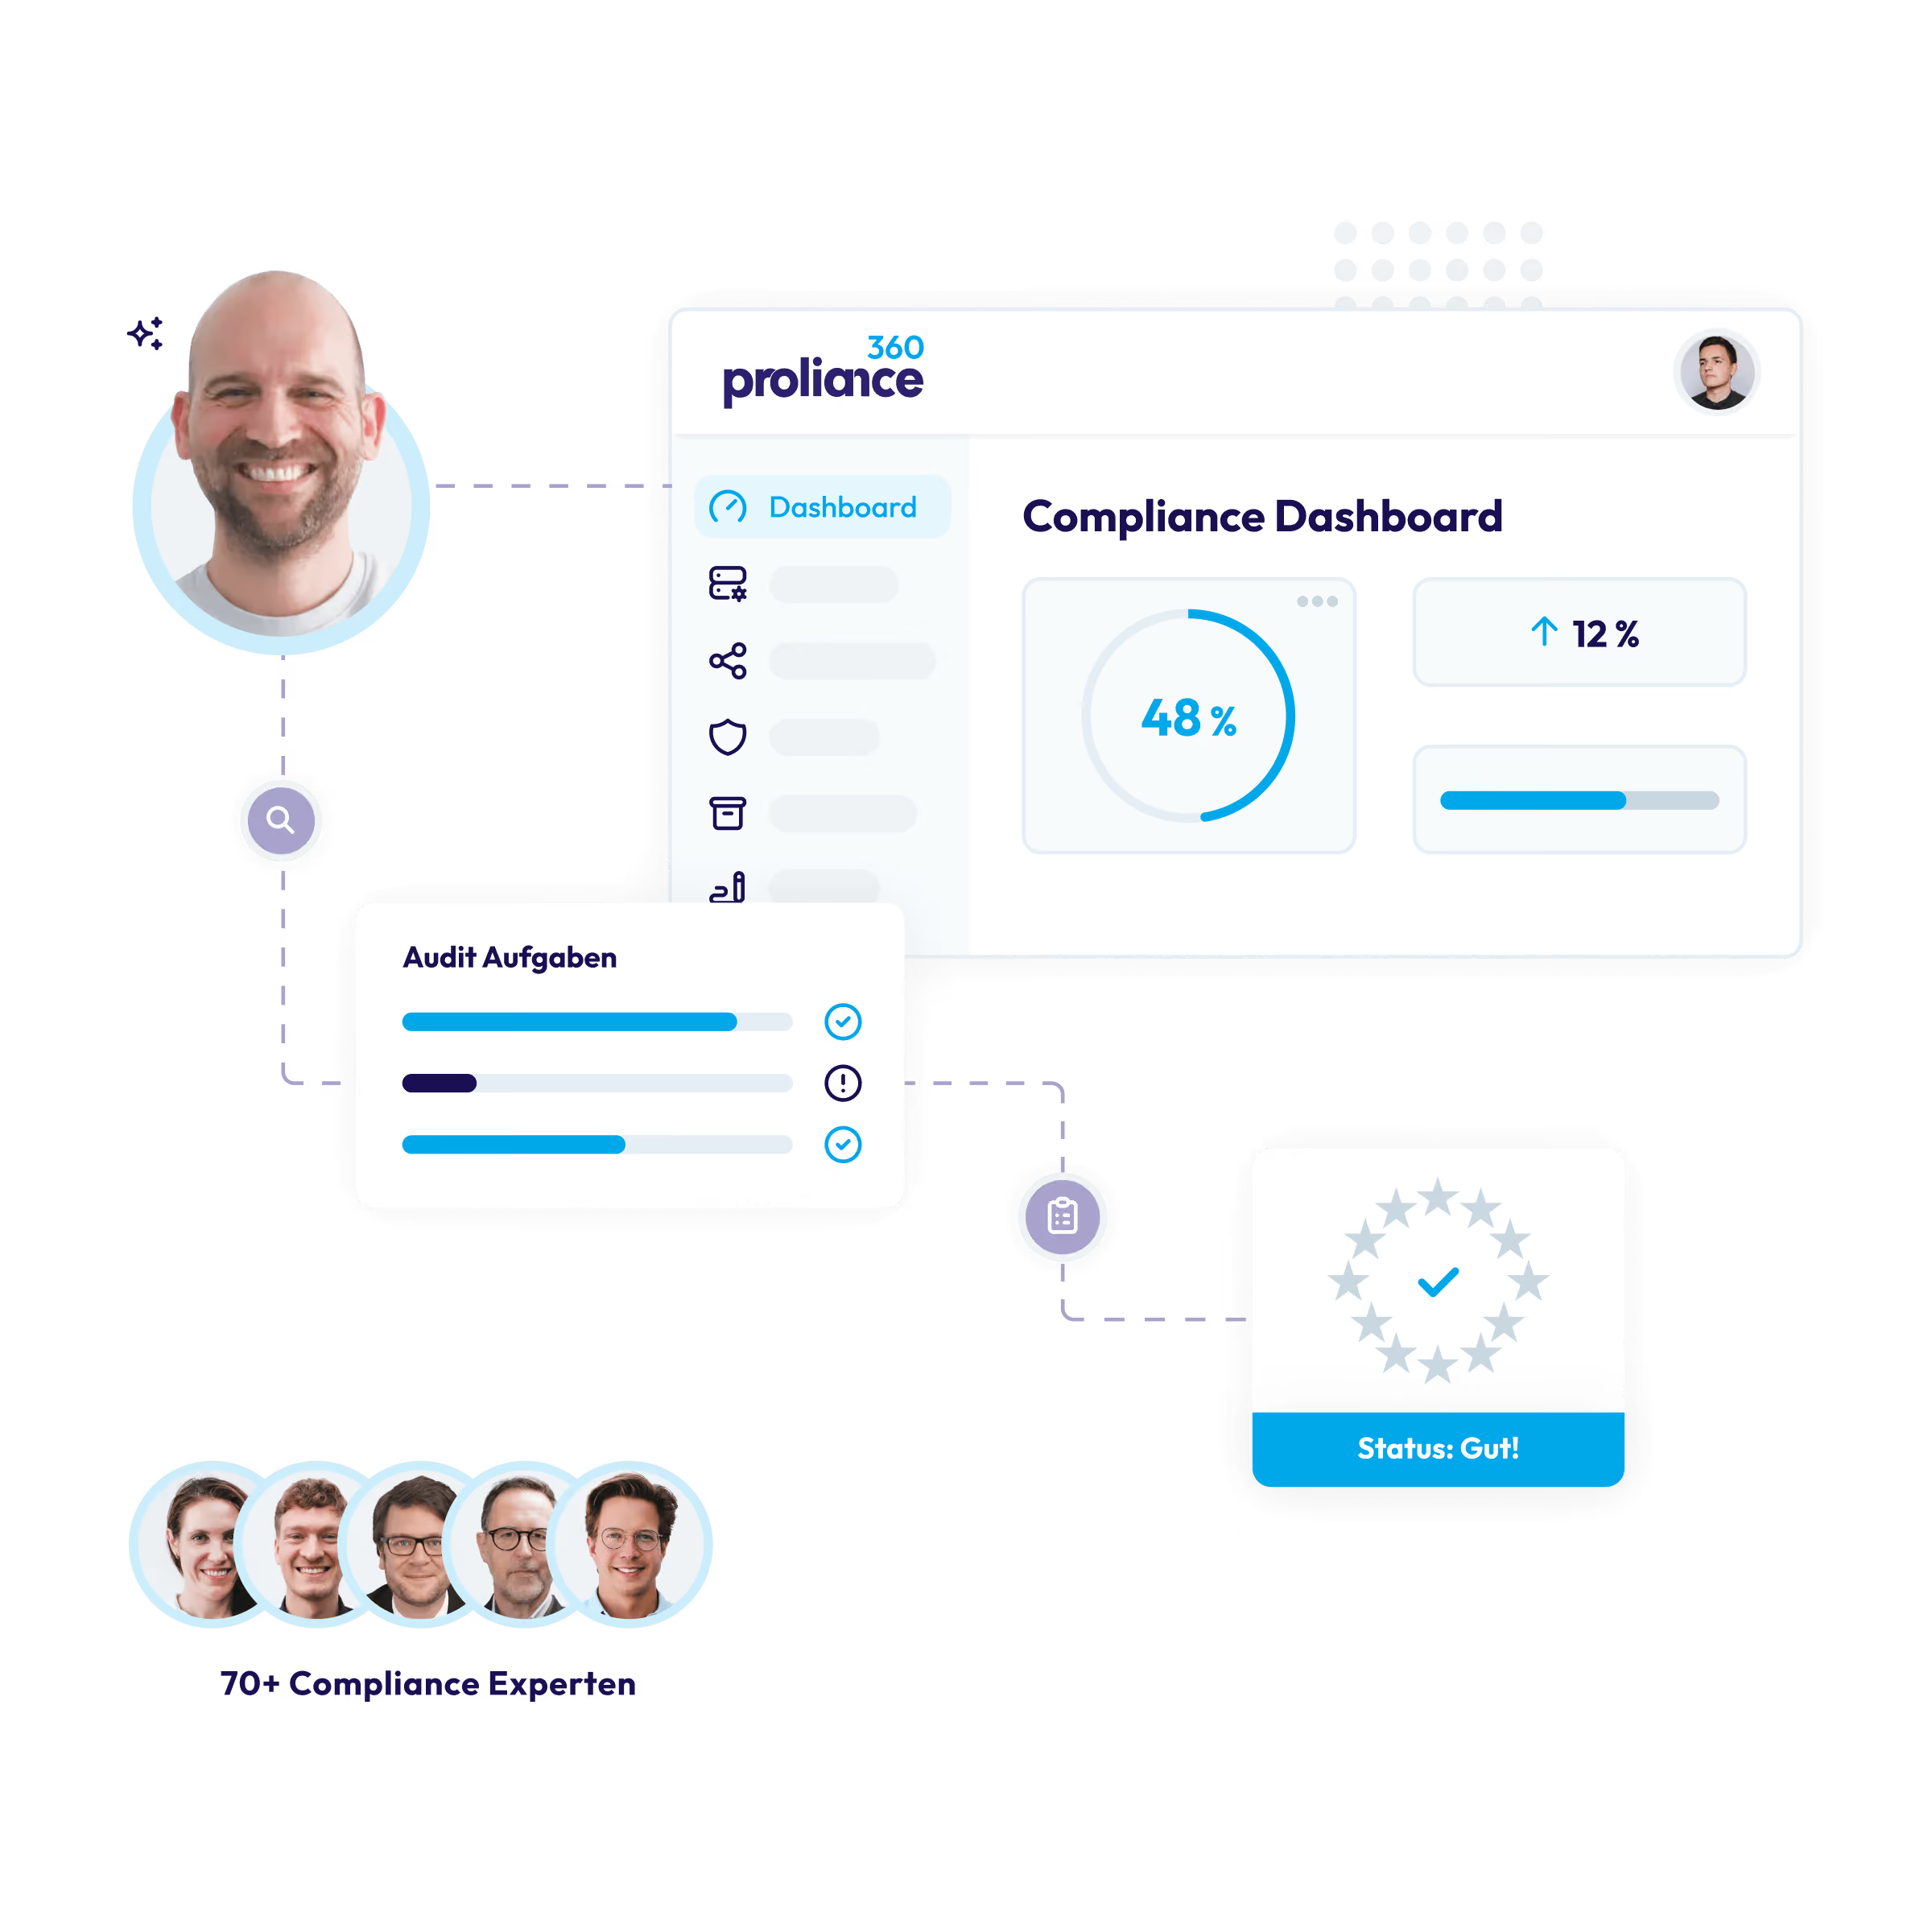
- 3 Säulen aus einer Hand - Datenschutz (DSGVO), Informationssicherheit (NIS2, ISO 27001) und KI-Governance perfekt vereint.
- TÜV- & DEKRA-Experten an Ihrer Seite - Über 50+ zertifizierte Datenschutz- und Informationssicherheitsexperten stehen Ihnen beratend zur Seite.
- Smarte Proliance 360 Plattform - Alle Richtlinien, Schulungen und Nachweise revisionssicher an einem zentralen Ort gemanagt. In der EU gehostet.
Compliance im Gesundheitswesen ist kein Einheitsthema
Die regulatorischen Anforderungen einer lokalen Arztpraxis unterscheiden sich fundamental von den komplexen Kritischen-Infrastruktur-Regeln eines Klinikverbunds. Wir haben für jede Ausrichtung die passende Antwort.



Über 300+ Gesundheitseinrichtungen vertrauen Proliance


Die 5 wichtigsten Compliance-Säulen im Griff
Wir decken alle regulatorischen Anforderungen strukturiert ab. So müssen Sie sich keine Sorgen um Haftung bei Audits oder Kontrollen machen.
Häufige Fragen zum Datenschutzaudit
Die NIS2-Richtlinie verpflichtet Gesundheitseinrichtungen als kritische Infrastruktur (KRITIS) zu strengeren Cybersecurity-Maßnahmen: Risikoanalysen, Incident-Response-Pläne, Meldepflichten bei Sicherheitsvorfällen und regelmäßige Audits. Krankenhäuser müssen bis Herbst 2024 technische und organisatorische Maßnahmen (TOM) nachweisen. Proliance 360 unterstützt mit NIS2-Readiness-Checks, automatisierten Risikobewertungen und Compliance-Dashboards. Kombinieren Sie NIS2 mit DSGVO-Anforderungen im Gesundheitswesen für ganzheitlichen Schutz.
Digitale Gesundheitsanwendungen (DiGA) müssen gemäß DiGAV und § 139e SGB V hohe Datenschutz- und Informationssicherheitsstandards erfüllen: Ende-zu-Ende-Verschlüsselung, Datensparsamkeit, Einwilligungsmanagement und DSGVO-konforme AV-Verträge. Das BfArM prüft diese Anforderungen im Fast-Track-Verfahren. Proliance bietet DiGA-Audits, Gap-Analysen und Dokumentationsvorlagen.
Klinikverbünde und MVZ-Strukturen benötigen zentrale Governance: einheitliche ISMS-Richtlinien, Shared-Responsibility-Modelle, konsolidierte Risikoregister und mandantenfähige GRC-Tools. Klären Sie Verantwortlichkeiten bei gemeinsamen IT-Systemen und Auftragsverarbeitungen. Proliance 360 bietet Multi-Tenant-Architektur für Verbundstrukturen mit zentralem Reporting und lokaler Umsetzungshoheit. Weitere Infos: Datenschutz in der Pflege für Pflegeeinrichtungen im Verbund.
Empfohlene Zertifizierungen: ISO 27001 (Informationssicherheit), ISO 27701 (Datenschutz-Erweiterung), Zertifizierung nach TISAX® (Automotive-Zulieferer), KRITIS-B3S (Branchenstandard Gesundheit). Proliance begleitet Kunden von der ISO-GAP-Analyse über den schrittweisen ISMS-Aufbau bis zur Audit-Vorbereitung. Kombinieren Sie die ISO 27001 Beratung mit einer DSGVO-Beratung für doppelte Compliance-Sicherheit.
Ja! Moderne GRC-Plattformen automatisieren: Risikobewertungen via Fragebögen, Aufgaben-Workflows, Fristenkontrolle (DSGVO-Löschfristen, NIS2-Meldepflichten), Dokumentengenerierung (VVT, TOM-Dokumentation) und Dashboards für Geschäftsführung. Das spart 60–70 % manuelle Arbeit. Proliance 360 integriert Datenschutz und Informationssicherheit in einer Plattform mit KI-gestützten Vorschlägen.
Wissen zu Datenschutz, Informationssicherheit und KI-Compliance: Leitfäden, Muster & Magazin
Magazin

Leitfäden & Reports

Datenschutz-Muster
Compliance in Ihrer Einrichtung - einfach, sicher, aus einer Hand.