Datenpannen Management Software - DSGVO-konform in 72 Stunden handeln
Erkennen, bewerten, melden und lückenlos dokumentieren: Proliance führt Legal, IT und Security durch jeden Datenschutzvorfall - mit automatischer Fristüberwachung und direkter Einbindung Ihres externen DSB.
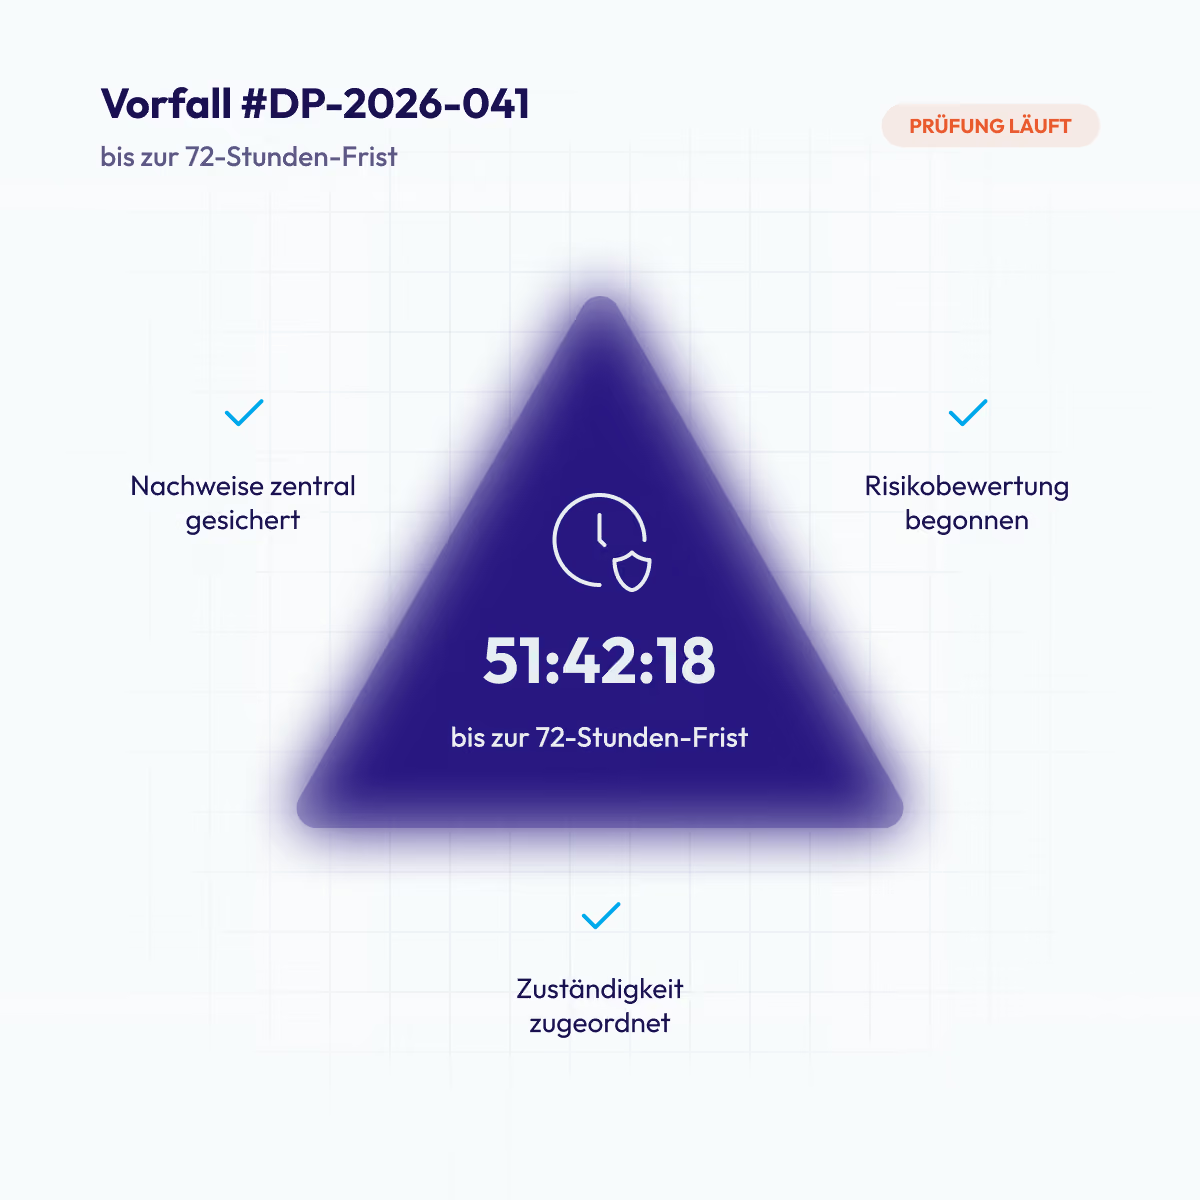
Illustration eines blauen Dreiecks mit einem Timer in der Mitte, der 51:42:18 anzeigt, und dem Text 'bis zur 72-Stunden-Frist'. Oben steht 'Vorfal #DP-2026-041 bis zur 72-Stunden-Frist' und rechts oben ein orangefarbenes Label mit 'Prüfung läuft'. Um das Dreieck herum sind drei Häkchen mit den Beschriftungen: 'Nachweise zentral gesichert', 'Risikobewertung begonnen' und 'Zuständigkeit zugeordnet'.
3.000+ Unternehmen
Software + Externer DSB
Mehrere Gesellschaften in einem System
72h-Frist automatisch überwacht
Compliance. Sicher erledigt.
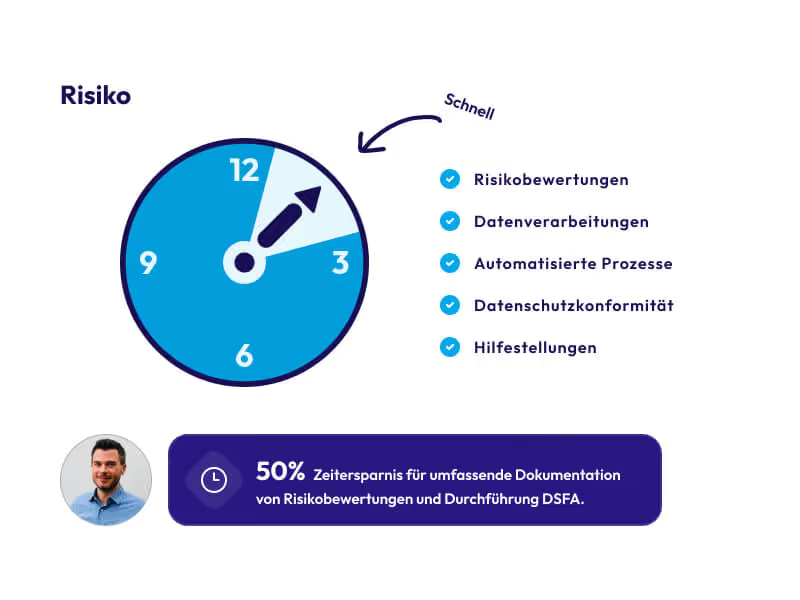
Grafische Darstellung einer Uhr, deren Zeiger auf schnelles Arbeiten hinweisen, neben einer Liste mit den Punkten Risikobewertungen, Datenverarbeitungen, automatisierte Prozesse, Datenschutzkonformität und Hilfestellungen sowie dem Hinweis auf 50% Zeitersparnis für Dokumentation und Durchführung von Risikobewertungen und DSFA mit Bild eines Mannes.
Kurz erklärt

Was ist eine Datenpanne?

Eine Datenpanne ist eine Verletzung der Sicherheit, die zur Vernichtung, zum Verlust, zur Veränderung oder zur unbefugten Offenlegung beziehungsweise zum Zugang zu personenbezogenen Daten führt - unbeabsichtigt oder unrechtmäßig.

Typische Ursachen:

  • Phishing und kompromittierte Zugänge
  • Menschliches Versagen
  • Technische Fehler
Compliance by Design

Ihre Pflichten nach Art. 33 und 34 DSGVO

Entscheidend sind das Risiko für betroffene Personen, der Zeitpunkt des Bekanntwerdens und eine nachvollziehbare Dokumentation - auch wenn am Ende keine Meldung erforderlich ist.

Art. 33 DSGVO
Meldung an die zuständige Aufsichtsbehörde innerhalb von 72 Stunden nach Bekanntwerden - sofern ein Risiko für Betroffene besteht.
Art. 34 DSGVO
Unverzügliche Benachrichtigung betroffener Personen, wenn voraussichtlich ein hohes Risiko für deren Rechte und Freiheiten besteht.

72 Stunden

Die Frist beginnt mit dem Bekanntwerden. Bei Verstößen gegen Art. 33 drohen bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes. Zuständig ist die Aufsichtsbehörde des jeweiligen Bundeslands beziehungsweise Landes.

Entscheidungshilfe

Meldepflichtig oder nicht meldepflichtig?

Eine schnelle Einordnung ersetzt keine Einzelfallprüfung, macht aber die entscheidenden Risikofragen transparent.

In der Regel nicht meldepflichtig
Meldepflichtig
Typische Kanzlei
Interne Lösung
Wirksame Verschlüsselung verhindert den Zugriff.
Unverschlüsselte personenbezogene Daten sind unbefugt zugänglich.
Oft wechselnd
Ja
Nach Prüfung besteht kein Risiko für betroffene Personen.
Identitätsdiebstahl, finanzielle oder andere Nachteile sind möglich.
Begrenzt
Begrenzt
Auch diese Entscheidung wird intern vollständig dokumentiert.
Das Risiko für Rechte und Freiheiten ist nicht nur gering.
Meist nur Recht
Selten
Vom Signal Zum Nachweis

Der Datenpannen-Prozess in 7 Schritten

Vorfall erkennen & intern melden
Schwere des Vorfalls bewerten
Meldepflicht entscheiden
Aufsichtsbehörde innerhalb 72h informieren
Art. 33 - 72 Stunden
Ggf. betroffene Personen informieren
Dokumentieren & nachverfolgen
Maßnahmen zur Schadensbegrenzung
Compliance by Design

So unterstützt Proliance Sie bei Datenpannen

Automatisierte Fristüberwachung
Erinnerungen und klarer Countdown unterstützen die 72-Stunden-Pflicht aus Art. 33 Abs. 1.
Strukturierte Risikobewertung
Ein geführter Workflow erfasst Folgen und Maßnahmen nach Art. 33 Abs. 3 lit. d.
Audit-sichere Dokumentation
Alle Entscheidungen und Nachweise zentral für die Rechenschaftspflicht nach Art. 5 Abs. 2.
DSB & Verbundstruktur
Externer DSB direkt eingebunden; mehrere Gesellschaften und Standorte in einem System.
Weniger Risiko, mehr Klarheit

Data Breach Management ohne Proliance vs. mit Proliance

Manuelle Prozesse mit Excel und E-Mail machen Fristen, Zuständigkeiten und Nachweise fehleranfällig. Proliance automatisiert die 72-Stunden-Überwachung, führt durch die Risikobewertung und dokumentiert jeden Schritt audit-sicher.

Ohne Proliance

  • Individuelle Kalender
  • Uneinheitlich
  • Verteilt und fehleranfällig
  • Medienbrüche
  • Aufwendige Konsolidierung

Mit Proliance

  1. Automatische Überwachung
  2. Strukturierter Workflow
  3. Zentral und audit-sicher
  4. Legal, IT, Security & DSB
  5. Multi-Entity in einem System
Kostenloses Whitepaper

5 Fragen zu Datenleaks und wie Sie sich davor schützen

Unser Whitepaper erklärt verständlich, wie Datenleaks entstehen, welche Folgen drohen und mit welchen technischen und organisatorischen Maßnahmen Sie Ihr Unternehmen wirksam schützen können.
Erfahrungsberichte

98% Zufriedenheit: Über 3.000 Unternehmen schenken Proliance seit 2017 ihr Vertrauen

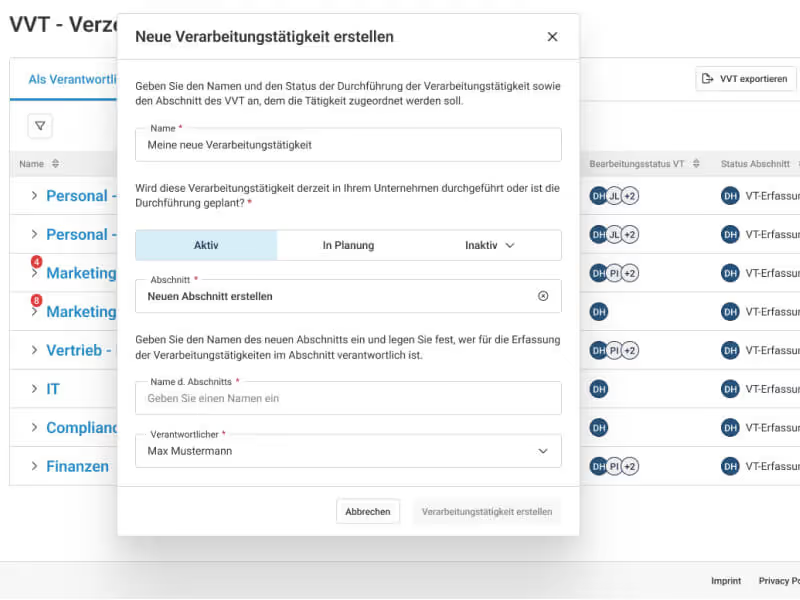
Das neue Verzeichnis von Verarbeitungstätigkeiten (VVT) 2.0 liefert genau das, was wir im operativen IT‑Alltag brauchen. Die automatisierten Vorschläge zu Rechtsgrundlagen sind hilfreich, ohne uns in unserer eigenen Strukturierung oder Dokumentation einzuschränken. Besonders wertvoll ist die Möglichkeit, eigene Bereiche und Verarbeitungstätigkeiten flexibel aufzubauen.
Wir hatten zwar einzelne Dokumente und Richtlinien, aber keine durchgängige Strategie oder regelmäßige Risikoanalysen. Deshalb suchte ich einen Partner für eine ganzheitliche Lösung – von der GAP-Analyse bis zum laufenden Support. Heute können wir jederzeit auf Expertenwissen zugreifen und sind für zukünftige Anforderungen wie NIS2 oder neue KI-Regulierungen bestens vorbereitet.
Endlich habe ich einen Profi, der sich um meine Datenschutzthemen zuverlässig kümmert: Proliance - super strukturiert, schnell und immer sehr freundlich!
Unsere jährlichen Datenschutztrainings setzen wir seit Jahren über Proliance um – das gibt uns einen klar strukturierten Rahmen für die Wissensvermittlung. Gerade beim Einsatz von KI in unseren Teams ergänzen wir gezielt dort, wo neue Anforderungen entstehen. So bleiben Verantwortlichkeiten, Risiken und rechtliche Rahmenbedingungen transparent.
Das neue Verzeichnis von Verarbeitungstätigkeiten (VVT) 2.0 liefert genau das, was wir im operativen IT‑Alltag brauchen. Die automatisierten Vorschläge zu Rechtsgrundlagen sind hilfreich, ohne uns in unserer eigenen Strukturierung oder Dokumentation einzuschränken. Besonders wertvoll ist die Möglichkeit, eigene Bereiche und Verarbeitungstätigkeiten flexibel aufzubauen.
Proliance hat uns dabei geholfen, den Datenschutz in unserem Unternehmen auf ein neues Niveau zu bringen. Die Expertise und schnelle Reaktionsfähigkeit des Teams haben uns bei jedem Schritt unterstützt. Absolut empfehlenswert.
98
%
Zufriedenheit
3000
+
Unternehmen
4.8
/5
Capterra
4.4
/5
OMR Reviews
Persönliche Beratung

Datenpannen-Software allein reicht nicht aus? Kein Problem: Proliance ist auch persönlich für Sie da

Persönliche Datenschutz-Expertise für Beratung, externe DSB-Unterstützung und Audits - passend zu Ihrem Bedarf.
Datenpannenmanagement Software Demo

Fragen Sie jetzt nach einem unverbindlichen Beratungsangebot
Datenschutz, Informationssicherheit und KI-Governance können auf den ersten Blick überwältigend erscheinen. Unsere Expert:innen sind jederzeit gern für Sie da. Lassen Sie sich kostenlos beraten und erhalten Sie eine unverbindliche Empfehlung zu Ihren nächsten Schritten.
50+ TÜV- & PECB-zertifizierte Expert:innen
Jetzt Demo buchen
Ein lächelnder Mann mit kurzen braunen Haaren sitzt in einem weißen Hemd auf einem Stuhl vor einem Fenster.
Häufige Fragen

Häufige Fragen zur Compliance Management Software

Wer kann eine Betroffenenanfrage stellen?

Alle Personengruppen, von denen ein Unternehmen personenbezogene Daten verarbeitet, gehören zu den sog. Betroffenen. Diese können eine Betroffenenanfrage stellen. Wenn Sie sich nicht sicher sind, ob ein Unternehmen personenbezogene Daten von Ihnen verarbeitet, können Sie ebenfalls eine Betroffenenanfrage stellen, um das herauszufinden. Verarbeitet das Unternehmen keine personenbezogenen Daten von Ihnen, erhalten Sie sodann eine sog. Negativauskunft.

Muss mein Unternehmen Personen informieren, deren Daten wir verarbeiten?

Auf jeden Fall, denn die DSGVO verlangt von Unternehmen eine aktive Informationspflicht, sobald diese personenbezogenen Daten verarbeiten. Betroffene Personen, deren personenbezogene Daten verarbeitet werden, müssen also aktiv über diese Tatsache informiert werden. Dies ist im Übrigen auch der Fall, wenn die personenbezogenen Daten freiwillig zur Verfügung gestellt werden (wie bei einem Bewerbungsverfahren).

Können Aufsichtsbehörden einen Nachweis über die Beantwortung von Betroffenenanfragen verlangen?

Ja, die Beantwortung von Betroffenenanfragen gehört durch die DSGVO zu den Pflichten von Unternehmen. Diese müssen die Beantwortung solcher Anfragen dokumentieren. Wenn Unternehmen es überdies versäumen, auf solche Anfragen von Betroffenen zu reagieren, dann können Betroffene Beschwerde bei der zuständigen Aufsichtsbehörde einreichen.

Wie beantwortet man Betroffenenanfragen?

I.d.R. finden Betroffenenanfragen schriftlich statt und sollten auch auf diesem Weg – ggf. nach vorheriger Identitätsfeststellung – beantwortet werden, damit Unternehmen einen Beweis für die Bearbeitung der Anfrage haben. Grundsätzlich könnte eine Auskunftserteilung aber auch, sofern explizit gewünscht, mündlich erfolgen. Eine Betroffenenanfrage kann dann mündlich erteilt werden, sofern die Identität der betroffenen Person in anderer Form nachgewiesen wurde und falls dies von der betroffenen Person verlangt wurde (Art. 13 Abs. 1 S. 3 DSGVO). Da es aber bei einer mündlichen Auskunft keine Dokumentation von der Beantwortung der Anfrage gibt (Dokumentation bzw. Rechenschaftspflicht gem. Art. 5 II DSGVO), sollte von dieser Form der Auskunftserteilung eher Abstand genommen werden.

Wie schnell muss man Betroffenenanfragen beantworten?

Betroffenenanfragen müssen innerhalb eines Kalendermonats beantwortet werden (Maximalfrist). Diese Frist kann nur in begründeten Fällen verlängert werden. Die Zeit läuft ab dem Tag, an dem die diese eingetroffen ist. Lässt ein Unternehmen diese Frist verstreichen, dann können sich Personen, die keine Antwort auf Ihre Betroffenenanfrage erhalten haben, an den jeweiligen Landesdatenschutzbeauftragten wenden.

Was passiert, wenn Betroffenenanfragen nicht beantwortet werden?

Wenn ein Unternehmen nicht auf eine solche Anfrage reagiert, dann verstößt es damit gegen geltendes Recht. Für das Unternehmen bedeutet das, dass es mit einer Verwarnung oder einem Bußgeld rechnen muss. Betroffene Personen, deren Anfrage nicht beantwortet wurde, können sich an den Datenschutzbeauftragten ihres jeweiligen Bundeslandes wenden.
Ressourcen & Wissen

Wissen zu Datenschutz, Informationssicherheit und KI-Compliance: Leitfäden, Muster & Magazin

Magazin