Compliance für IT- und Softwareunternehmen
Ihre Kunden verlangen ISO 27001, AVV und belastbare Sicherheitsnachweise. Proliance 360 verbindet Software mit externem Datenschutzbeauftragten und Fachberatung – kein eigenes Compliance-Team notwendig.








Was braucht ein IT- oder Softwareunternehmen an Compliance?
Kundendaten schützen. Sicherheit nachweisen. KI verantwortlich einsetzen.
IT- und Softwareunternehmen verarbeiten Kundendaten im Auftrag und müssen DSGVO-konformen Datenschutz nachweisen. Dazu kommen Informationssicherheit – meist ISO 27001, je nach Kundenkreis SOC 2 oder TISAX – sowie KI-Governance und Hinweisgeberschutz. NIS2-Pflichten sind Teil der Informationssicherheit und fallen je nach Betroffenheit hinzu.
Wann Compliance im IT-Unternehmen plötzlich dringend wird
Meist beginnt Compliance mit einem konkreten Anlass. Erkennen Sie Ihre Situation wieder?
Vier Themen. Ein klarer Weg zu belastbaren Nachweisen.
Von der ersten Kundenprüfung bis zum Audit: Wir verbinden die Anforderungen mit dem, was Ihr Unternehmen wirklich braucht.
Datenschutz
Datenschutz für IT-Dienstleister und Softwareanbieter
Als Auftragsverarbeiter haben Sie Pflichten gegenüber Kunden und Aufsicht. Wir übernehmen, was im Alltag liegen bleibt – mit klaren Empfehlungen statt weiterer Excel-Listen.
Externer Datenschutzbeauftragter - Zertifizierte Expert:innen beraten Sie, prüfen Unterlagen und priorisieren Handlungsbedarf. Mehr erfahren. Mehr erfahren
Dokumentation, die zusammenpasst - Verarbeitungsverzeichnis, Subdienstleister und Verträge zentral dokumentieren. Mitarbeitende regelmäßig und nachweisbar schulen. Mehr erfahren
Für die nächste Datenschutzprüfung vorbereitet.
- Verarbeitungsverzeichnis - Verarbeitungstätigkeiten nachvollziehbar erfassen.
- AVV nach Art. 28 DSGVO - Vorlagen, Vertragsprüfung und Dokumentation.
- TOMs nach Art. 32 DSGVO - Technische und organisatorische Maßnahmen belegen.
- Schulungsnachweise - Datenschutzkompetenz im Team dokumentieren.
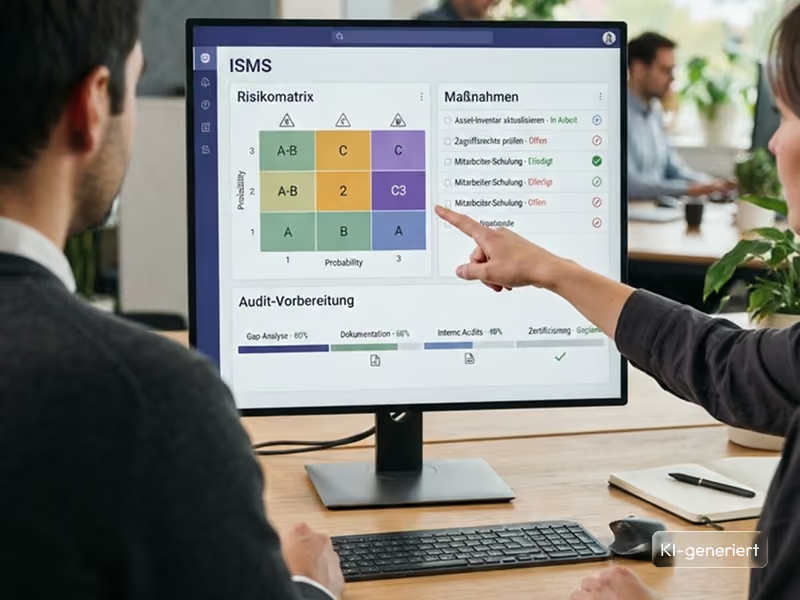
Informationssicherheit: ISO 27001, SOC 2, TISAX und NIS2
Welches Zertifikat brauchen Ihre Kunden? Wir klären den passenden Nachweis und bauen nur auf, was dafür erforderlich ist. ISO 27001 ist der gängige ISMS-Standard für europäische Enterprise-Kunden. SOC 2 ist häufig bei US-orientierten Kunden relevant, TISAX für Zulieferer der Automobilindustrie. NIS2 fügen wir je nach Betroffenheit und Lieferkette hinzu.


Weitere Angebote

KI-Governance und EU AI Act
Klare Regeln für KI in Entwicklung, Support und Vertrieb – und für KI in Ihren Produkten.
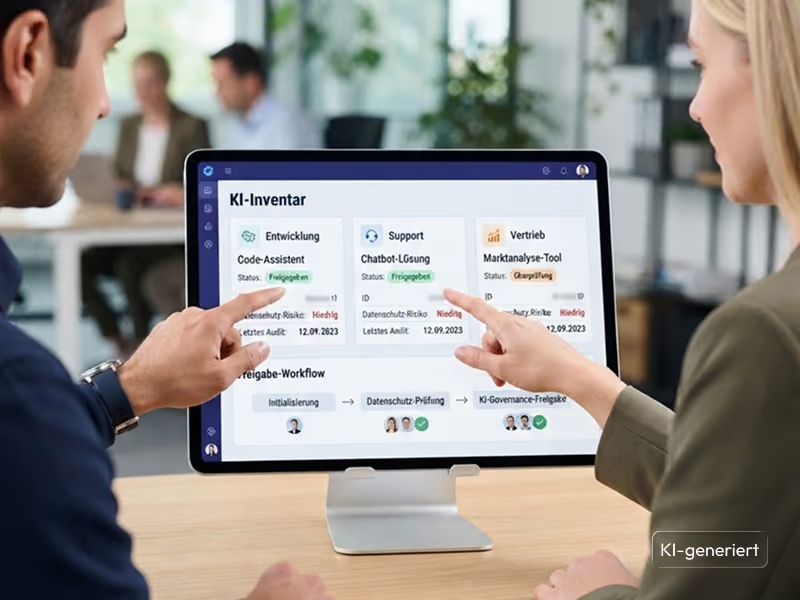
- KI-Richtlinie und Freigabeprozess: erlaubte Tools und Daten definieren.
- KI-Inventar, Risikoklasse und Rolle als Anbieter oder Betreiber klären.
- KI-Kompetenz nach Art. 4 mit Schulung und Teilnahmenachweis stärken.
- Auftragsverarbeitung, Datenabfluss und Transparenz prüfen.
Hinweisgeberschutz, verlässlich organisiert. Ab 50 Beschäftigten
Dann müssen Unternehmen eine interne Meldestelle nach dem Hinweisgeberschutzgesetz einrichten. Sie können ein digitales Hinweisgebersystem nutzen oder die Meldestelle extern betreiben lassen.
- Einrichten
- Dokumentieren
- Betreiben
Wir begleiten die Einrichtung, dokumentieren die Prozesse und unterstützen den datenschutzkonformen Betrieb.


Compliance, die für Sie wichtig ist und im Alltag funktioniert
Wir schnüren passgenaue Leistungspakete abgestimmt auf Ihre Betriebsgröße, Ihre Prozesse und Ihre Ziele. Gemeinsam setzen wir Datenschutz, Informationssicherheit, Hinweisgeberschutz und KI-Governance so um, dass sie rechtssicher, verständlich und im Tagesgeschäft praktikabel sind.



Compliance-Nachweise für Ihre Kunden. Ohne eigenes Compliance-Team.
Häuige Fragen zu Compliance in IT- und Software-Unternehmen
Beginnen Sie mit einem Verarbeitungsverzeichnis, schließen Sie Auftragsverarbeitungsverträge mit Kunden und Dienstleistern, definieren Sie technische und organisatorische Maßnahmen und schulen Sie Ihre Mitarbeitenden. Ein externer Datenschutzbeauftragter und eine zentrale Plattform erleichtern Dokumentation und Nachweis.
Gesetzlich ist sie nicht für jedes Unternehmen vorgeschrieben. In der Praxis verlangen viele Enterprise-Kunden einen Nachweis über Informationssicherheit. ISO 27001 ist dafür der verbreitetste Standard.
Europäische Kunden fragen meist nach ISO 27001, US-orientierte Kunden häufiger nach SOC 2. Klären Sie das mit Ihren wichtigsten Kunden, bevor Sie investieren. Wir helfen bei der Auswahl.
Das hängt von Branche, Unternehmensgröße und angebotenen Diensten ab. IT-Dienstleister, Managed Service Provider und Anbieter digitaler Dienste gehören zu den typischerweise erfassten Gruppen. Unser NIS2-Check schafft Klarheit.
Die Pflichten hängen von der Rolle (Anbieter oder Betreiber) und der Risikoklasse des KI-Systems ab. Für alle Unternehmen, die KI einsetzen, gilt die Pflicht zur KI-Kompetenz der Mitarbeitenden.
Ab 50 Beschäftigten ist eine interne Meldestelle Pflicht. Sie können ein digitales System nutzen oder die Meldestelle extern betreiben lassen.
Proliance berät IT- und Softwareunternehmen zu Datenschutz, Informationssicherheit, KI-Governance und Hinweisgeberschutz. Das Angebot besteht aus der Plattform Proliance 360 und einem externen Datenschutzbeauftragten mit Fachberatung.