
ISO 27001 Zertifizierung Experten + KI + Plattform aus einer Hand.
- ISMS ISO 27001 strukturiert aufbauen und auditbereit werden
- Persönlicher Berater – TÜV-zertifiziert, von Tag 1 an dabei
- Fertige Vorlagen – Sie starten nicht bei null
- Randthemen inklusive – kein Einheitspaket
- 100% Erfolgsrate nachweislich bei ISO 27001 Audits im ersten Versuch
Proliance verbindet 50+ TÜV- und DEKRA-zertifizierte ISO 27001-Experten mit einer zentralen Plattform und KI-gestützter Automation. Ihr Berater kennt Ihre Branche, Ihre IT und Ihre spezifischen Anforderungen für die ISO 27001 Implementierung – und begleitet Sie persönlich vom ersten Gespräch bis zur Zertifizierung. Und darüber hinaus.






Der Unterschied, den echter Experten-Support macht.

Der traditionelle Weg ohne Partner
- Hoher Aufwand, da interne Expertise erst aufgebaut werden muss
- Komplexe Anforderungen binden Ressourcen, die Sie nicht haben
- Manuelle Verwaltung in Excel & Co. gefährdet den Audit-Erfolg
- Fragmentierter Prozess, wenn kein zentrales Tool vorhanden ist
- Randthemen und Sonderfälle bleiben ungelöst

Der smarte Weg mit Proliance
- Ihr fester Berater begleitet Sie von der GAP-Analyse bis zur ISO 27001 Zertifizierung
- 100+ Inhouse-Experten mit Projektwissen aus 50+ Branchen – kein Freelancer-Netzwerk
- Fertige Vorlagen, Checklisten und Richtlinien – Sie starten nicht bei null
- Mitarbeiterschulungen und Awareness inklusive – Ihr Team zieht mit
- 100% Audit-Erfolgsquote – alle Kunden bestanden im ersten Versuch
- Zentrale Plattform mit KI-Automation – Ihr ISMS immer aktuell und auditbereit
- Transparente Kosten – kein Overhead, keine Überraschungen
6 Schritte zur ISO 27001 – wir gehen jeden mit Ihnen.
Proliance baut gemeinsam mit Ihnen ein auditbereites ISMS auf –Schritt für Schritt, mit einem festen Berater an Ihrer Seite. Die ISO 27001 Zertifizierung selbst erfolgt durch eine unabhängige, akkreditierte Zertifizierungsstelle.

Initialberatung & Gap-Analyse
Wir schauen gemeinsam hin: Wo stehen Sie heute?
Was fehlt bis zur ISO 27001? Ehrlich, verständlich, ohne Fachchinesisch.
Kostenlos und unverbindlich – Ihr Berater meldet sich persönlich
Projektplanung & ISMS-Umsetzung
Ihr Berater entwickelt gemeinsam mit Ihnen einen Fahrplan –
abgestimmt auf Ihre Branche, Ihre IT und Ihre Ressourcen.
Kein Einheitspaket. Ihr ISMS. Ihre Regeln.
Dokumentationserstellung
Fertige Vorlagen als Basis – Ihr Berater passt sie mit Ihnen an.
Alle Richtlinien, Verfahren und Nachweise: vollständig, revisionssicher, auditbereit.
Auch Ihre Randthemen kommen rein.
Mitarbeiterschulungen
Informationssicherheit lebt von Menschen, nicht nur von Dokumenten.
Wir schulen Ihr Team praxisnah – für echte Awareness im Unternehmen.
Interne Audits & Auditvorbereitung
Vor dem Zertifizierungsaudit prüfen wir alle Nachweise gemeinsam,
schließen letzte Lücken und bereiten Ihr Team gezielt vor.
Sie gehen nicht alleine ins Audit.
Begleitung bei der Zertifizierung
Unser Berater begleitet Sie durch den gesamten Auditprozess –
und bleibt auch nach der Zertifizierung Ihr Ansprechpartner.
ISO 27001 ist kein Projekt. Es ist ein dauerhafter Standard.
Warum Unternehmen Proliance vertrauen

Was Proliance 360 für Sie bei der ISO 27001 Implementierung übernimmt – damit Sie sich auf Ihr Unternehmen konzentrieren können.
- Klare Schritt-für-Schritt-Anleitungen – Ihr Team weiß immer, was als nächstes kommt
- Transparente Kosten – vorher vereinbart, keine Überraschungen
- Automatisierte Dokumentation – Ihr Teamfokussiert auf Sicherheit, nicht auf Papierkram
- Laufende Aktualisierung – Ihr ISMS bleibt aktuell, auch nach dem Zertifizierungsaudit
Zur ISO 27001-Zertifizierung – mit 100+ Inhouse-Experten an Ihrer Seite.
Experten+ Plattform + KI-Automation – alles aus einer Hand.
Kein anderer Anbieter in Deutschland hat diese Beratungstiefe intern.
- 100+ zertifizierte Inhouse-Experten –Projektwissen aus 50+ Branchen, direkt für Sie anwendbar
- Audit-ready beim ersten Versuch – oder Ihre weitere Beratung kostet nichts extra
- KI-Automation übernimmt Dokumentation und Monitoring – Ihr Team fokussiert auf das Wesentliche
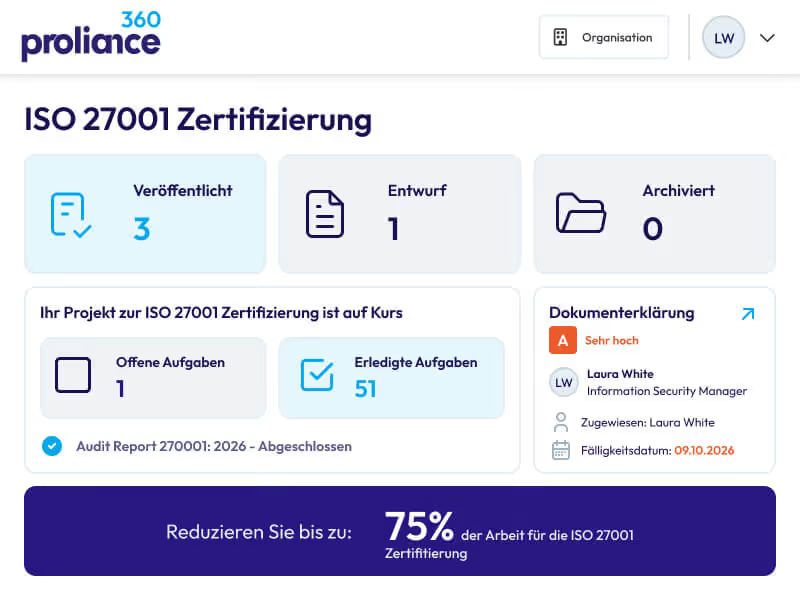

Modernes Risikomanagement für den Mittelstand
Schützen Sie Ihr Unternehmen proaktiv – ohne zusätzliche Komplexität oder externe Berater-Dauerdependenz.
- Intelligente Risikoerkennung: Prolianceanalysiert Ihre Branche und Infrastruktur. Unsere Experten kennen die typischen Schwachstellen in Ihrer Branche – aus echten Projekten, nicht aus Checklisten.
- Handeln statt reagieren: Ihr Beraterpriorisiert mit Ihnen, welche Risiken zuerst geschlossen werden – strukturiert, nachvollziehbar, auditbereit.
- ISMS, das wirklich gelebt wird: Kein Dokument, das in der Schublade landet. Automation, kontinuierliche Überwachung und ein Berater, der bleibt – auch nach der Zertifizierung.
3.000+ Unternehmen. Eine Entscheidung.






Jetzt stressfrei zur ISO 27001 Zertifizierung
Bereit Ihre ISO 27001 Zertifizierung zu beschleunigen?
Lassen Sie sich kostenlos beraten. Unser Berater analysiert Ihre Ausgangssituation – ehrlich, verständlich, ohne Fachchinesisch. Ob GAP-Analyse oder kompletter ISMS-Aufbau: Sie erfahren, was für Ihr Unternehmen wirklich relevant ist. Kostenlos, unverbindlich, persönlich.


Sie haben noch Fragen? Wir haben die Antworten
The ISO 27001 standard is not legally mandated in Germany. However, in certain industries (e.g., critical infrastructure, finance, healthcare), it can effectively become a prerequisite for contracts or legal compliance.
An ISMS (Information Security Management System) based on ISO 27001 is a structured framework of processes, policies, and measures for the systematic protection of sensitive information. It helps organizations identify, assess, and effectively mitigate risks.
The cost of ISO 27001 consulting varies depending on company size, current situation, and the desired scope of services. For small businesses, projects start from approximately €5,000 – €10,000; for more complex structures, costs can be higher. We would be happy to provide you with a customized offer.
Any company can become ISO 27001 certified. The prerequisites are: management commitment, resources for planning, implementation, and documentation, and a commitment to continuous improvement. Our ISO 27001 consultants will help you meet all requirements.
For SMEs, external audit costs range between 10,000 and 25,000 Euros, depending on the number of employees, locations, and complexity. A small software agency with 25 employees pays approximately 8,000 to 11,000 Euros, while a medium-sized company with 120 employees and two locations pays 18,000 to 24,000 Euros. Annual surveillance audits cost approximately 30 to 40 percent of the initial sum. Proliance minimizes re-audit risks through thorough preparation and shortens the path to certification.
Our ISO 27001 consulting includes:
- As-Is Analysis & Gap Assessment
- Planning & Establishment of the ISMS
- Training & Documentation
- Internal Audits & Audit Preparation
- Support throughout the Certification Process
Upon request, we also offer long-term support.
The timeframe depends on the initial situation. For small companies with clear structures, implementation can take 3–6 months. For larger organizations, the certification process usually takes 6–12 months.
ISO 27001 requirements include establishing an ISMS, risk assessments, security policies, internal audits, and continuous improvement. Proliance guides you systematically through all requirements – from the initial GAP analysis to successful certification.