
ISO 27001 Zertifizierung Experten + KI + Plattform aus einer Hand.
- ISMS ISO 27001 strukturiert aufbauen und auditbereit werden
- Persönlicher Berater – TÜV-zertifiziert, von Tag 1 an dabei
- Fertige Vorlagen – Sie starten nicht bei null
- Randthemen inklusive – kein Einheitspaket
- 100% Erfolgsrate nachweislich bei ISO 27001 Audits im ersten Versuch
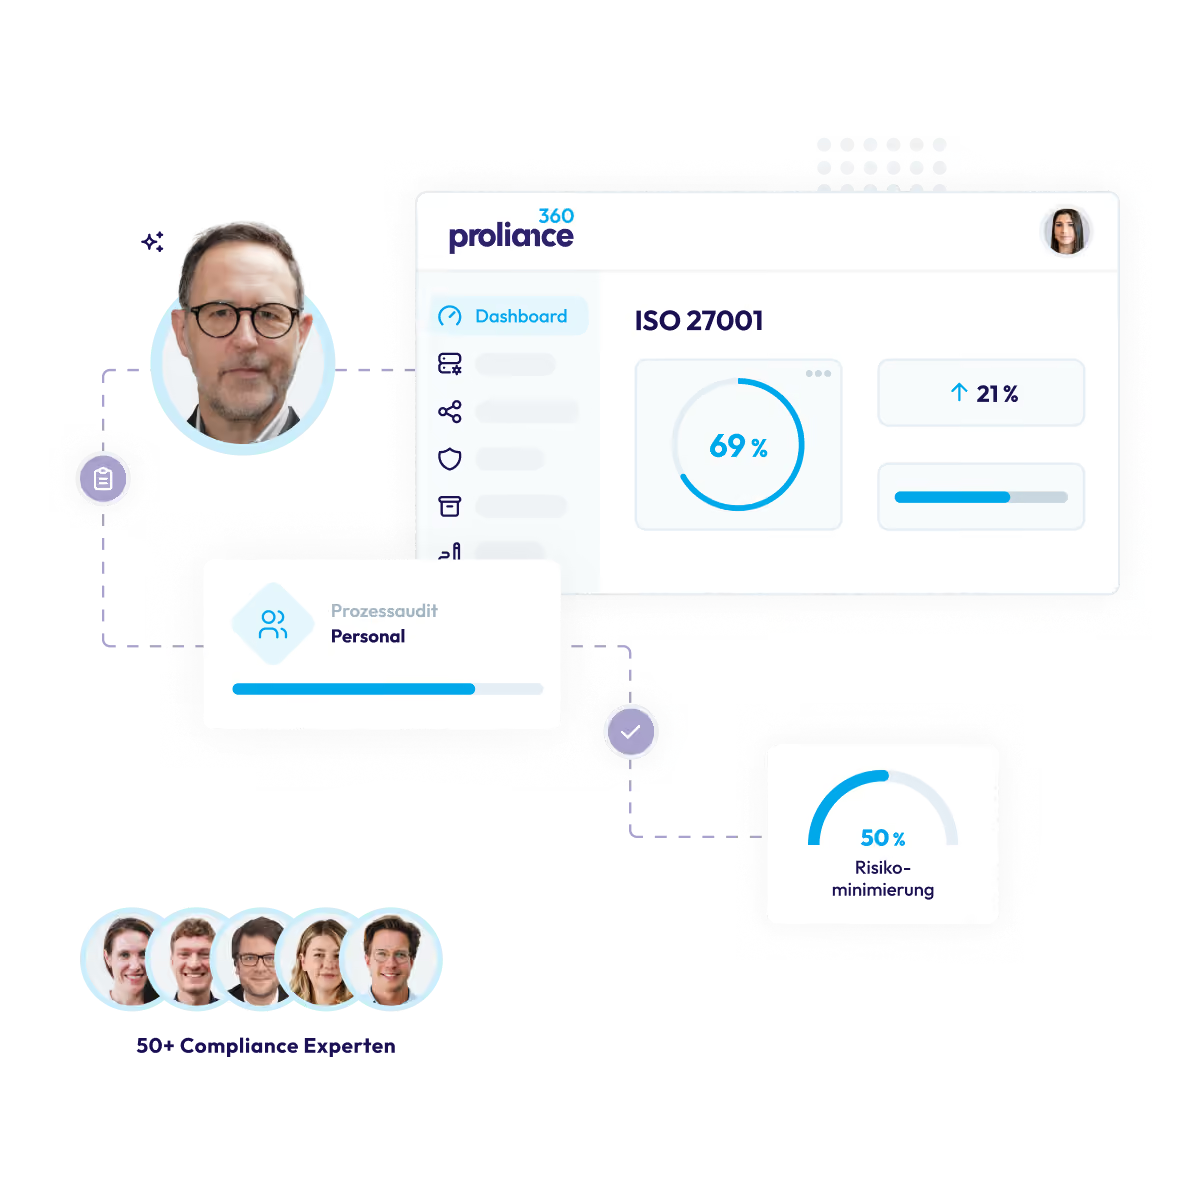
Proliance verbindet persönliche ISO 27001 Beratung und eine zentrale ISMS-Plattform und KI-gestützte Automatisierung. Wir analysieren Ihre Ausgangslage und begleiten Sie von der Gap-Analyse bis zur Vorbereitung auf das Zertifizierungsaudit.


Der Unterschied, den echter Experten-Support macht.
ISO-27001-Zertifizierung für Startups, Scale-ups und den Mittelstand: Mit Proliance bauen Sie Ihr ISMS strukturiert auf, werden je nach Ausgangslage bis zu 70 % schneller auditbereit und reduzieren Ihre Kosten um bis zu 50 %.
Der traditionelle Weg ohne Partner
- Hoher Aufwand, da interne Expertise erst aufgebaut werden muss
- Komplexe Anforderungen binden Ressourcen, die Sie nicht haben
- Manuelle Verwaltung in Excel & Co. gefährdet den Audit-Erfolg
- Fragmentierter Prozess, wenn kein zentrales Tool vorhanden ist
- Randthemen und Sonderfälle bleiben ungelöst
Der smarte Weg mit Proliance
- Ihr fester Berater begleitet Sie von der GAP-Analyse bis zur ISO 27001 Zertifizierung
- 100+ Inhouse-Experten mit Projektwissen aus 50+ Branchen – kein Freelancer-Netzwerk
- Fertige Vorlagen, Checklisten und Richtlinien – Sie starten nicht bei null
- Mitarbeiterschulungen und Awareness inklusive – Ihr Team zieht mit
- 100% Audit-Erfolgsquote – alle Kunden bestanden im ersten Versuch
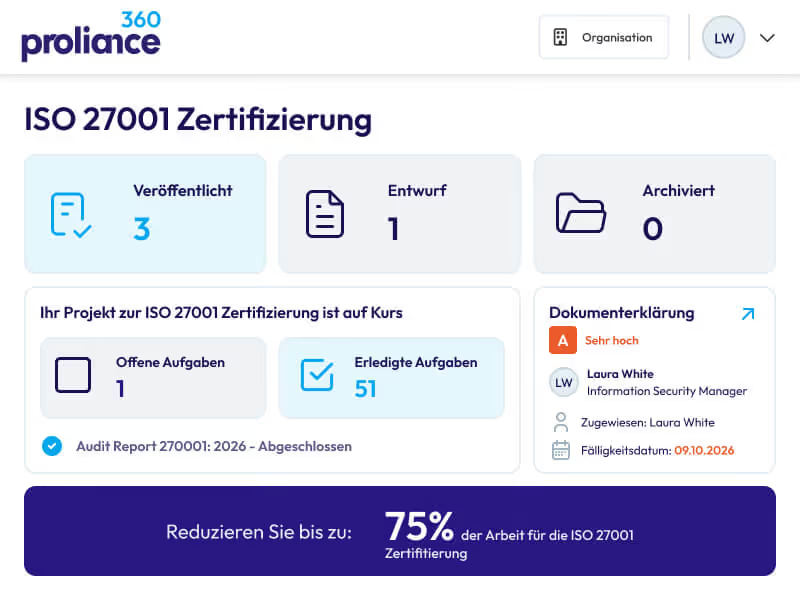
- Zentrale Plattform mit KI-Automation – Ihr ISMS immer aktuell und auditbereit
- Transparente Kosten – kein Overhead, keine Überraschungen
6 Schritte zur ISO 27001 Zertifizierung – wir gehen jeden mit Ihnen.
Proliance baut gemeinsam mit Ihnen ein auditbereites ISMS auf –Schritt für Schritt, mit einem festen Berater an Ihrer Seite. Die ISO 27001 Zertifizierung selbst erfolgt durch eine unabhängige, akkreditierte Zertifizierungsstelle.

Initialberatung & Gap-Analyse
Wir schauen gemeinsam hin: Wo stehen Sie heute?
Was fehlt bis zur ISO 27001 Zertifizierung? Ehrlich, verständlich, ohne Fachchinesisch.
Kostenlos und unverbindlich – Ihr Berater meldet sich persönlich
Projektplanung & ISMS-Umsetzung
Ihr Berater entwickelt gemeinsam mit Ihnen einen Fahrplan –
abgestimmt auf Ihre Branche, Ihre IT und Ihre Ressourcen.
Kein Einheitspaket. Ihr ISMS. Ihre Regeln.
Dokumentationserstellung
Fertige Vorlagen als Basis – Ihr Berater passt sie mit Ihnen an.
Alle Richtlinien, Verfahren und Nachweise: vollständig, revisionssicher, auditbereit.
Auch Ihre Randthemen kommen rein.
Mitarbeiterschulungen
Informationssicherheit lebt von Menschen, nicht nur von Dokumenten.
Wir schulen Ihr Team praxisnah – für echte Awareness im Unternehmen.
Interne Audits & Auditvorbereitung
Vor dem Zertifizierungsaudit prüfen wir alle Nachweise gemeinsam,
schließen letzte Lücken und bereiten Ihr Team gezielt vor.
Sie gehen nicht alleine ins Audit.
Begleitung bei der Zertifizierung
Unser Berater begleitet Sie durch den gesamten Auditprozess –
und bleibt auch nach der Zertifizierung Ihr Ansprechpartner.
ISO 27001 ist kein Projekt. Es ist ein dauerhafter Standard.
Warum Unternehmen Proliance vertrauen
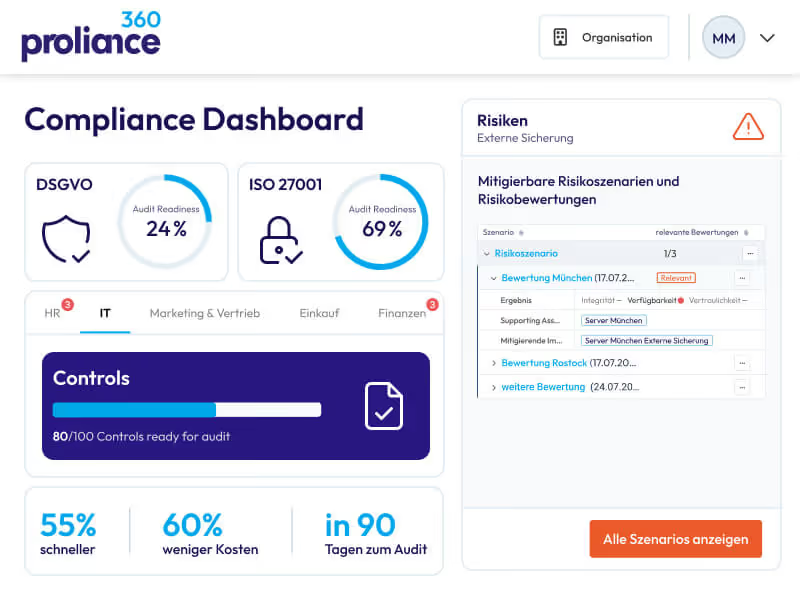
Was Proliance 360 für Sie bei der ISO 27001 Implementierung übernimmt – damit Sie sich auf Ihr Unternehmen konzentrieren können.
- Klare Schritt-für-Schritt-Anleitungen – Ihr Team weiß immer, was als nächstes kommt
- Transparente Kosten – vorher vereinbart, keine Überraschungen
- Automatisierte Dokumentation – Ihr Teamfokussiert auf Sicherheit, nicht auf Papierkram
- Laufende Aktualisierung – Ihr ISMS bleibt aktuell, auch nach dem Zertifizierungsaudit
Zur ISO 27001 Zertifizierung – mit 50+ Inhouse-Experten an Ihrer Seite.
Experten+ Plattform + KI-Automation – alles aus einer Hand.
Kein anderer Anbieter in Deutschland hat diese Beratungstiefe intern.
- 50+ zertifizierte Inhouse-Experten –Projektwissen aus 50+ Branchen, direkt für Sie anwendbar
- Audit-ready beim ersten Versuch – oder Ihre weitere Beratung kostet nichts extra
- KI-Automation übernimmt Dokumentation und Monitoring – Ihr Team fokussiert auf das Wesentliche
Modernes Risikomanagement für den Mittelstand
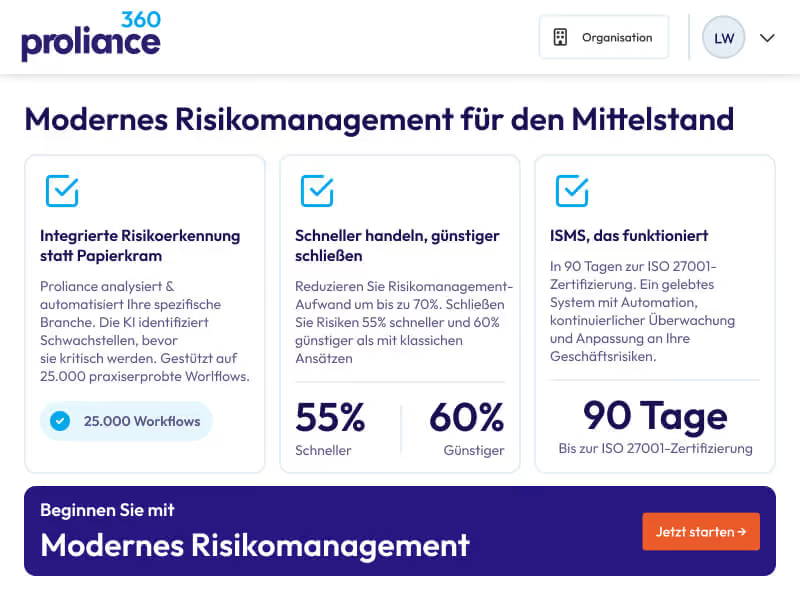
Schützen Sie Ihr Unternehmen proaktiv – ohne zusätzliche Komplexität oder externe Berater-Dauerdependenz.
- Intelligente Risikoerkennung: Proliance analysiert Ihre Branche und Infrastruktur. Unsere Experten kennen die typischen Schwachstellen in Ihrer Branche – aus echten Projekten, nicht aus Checklisten.
- Handeln statt reagieren: Ihr Berater priorisiert mit Ihnen, welche Risiken zuerst geschlossen werden – strukturiert, nachvollziehbar, auditbereit.
- ISMS, das wirklich gelebt wird: Kein Dokument, das in der Schublade landet. Automation, kontinuierliche Überwachung und ein Berater, der bleibt – auch nach der Zertifizierung.
3.000+ Unternehmen. Eine Entscheidung.



Jetzt stressfrei zur ISO 27001 Zertifizierung
Bereit Ihre ISO 27001 Zertifizierung zu beschleunigen?
Lassen Sie sich kostenlos beraten. Unser Berater analysiert Ihre Ausgangssituation – ehrlich, verständlich, ohne Fachchinesisch. Ob GAP-Analyse oder kompletter ISMS-Aufbau: Sie erfahren, was für Ihr Unternehmen wirklich relevant ist. Kostenlos, unverbindlich, persönlich.
Sie haben noch Fragen? Wir haben die Antworten
Ein ISMS (Informationssicherheits-Managementsystem) nach ISO 27001 ist ein strukturierter Rahmen aus Prozessen, Richtlinien und Maßnahmen zur systematischen Sicherung sensibler Informationen. Es hilft Organisationen dabei, Risiken zu erkennen, zu bewerten und gezielt zu minimieren.
Die ISO 27001-Norm ist in Deutschland nicht gesetzlich vorgeschrieben. In bestimmten Branchen (z. B. KRITIS, Finanzwesen, Gesundheitswesen) kann sie jedoch faktisch zur Voraussetzung für Aufträge oder gesetzliche Konformität werden.
Unser Consulting für ISO 27001 umfasst:
- Ist-Analyse & Gap-Assessment
- Planung & Aufbau des ISMS
- Schulungen & Dokumentation
- Interne Audits & Auditvorbereitung
- Begleitung durch den Zertifizierungsprozess
Auf Wunsch bieten wir auch langfristige Betreuung an.
Der Zeitraum hängt von der Ausgangssituation ab. Bei kleinen Unternehmen mit klaren Strukturen kann die Einführung in 3–6 Monaten erfolgen. Bei größeren Organisationen dauert der Zertifizierungsprozess in der Regel 6–12 Monate.
Die Kosten für ein ISO 27001-Consulting variieren je nach Unternehmensgröße, Ausgangslage und gewünschtem Leistungsumfang. Für kleine Unternehmen beginnen Projekte ab ca. 5.000–10.000 €, bei komplexeren Strukturen können die Kosten deutlich höher liegen. Wir erstellen gerne ein individuelles Angebot.
Grundsätzlich kann jedes Unternehmen ISO 27001-zertifiziert werden. Voraussetzungen sind: Management-Commitment, Ressourcen für Planung, Umsetzung und Dokumentation sowie Bereitschaft zur kontinuierlichen Verbesserung. Unsere ISO 27001-Berater unterstützen Sie bei der Erfüllung aller Anforderungen.
Für KMU liegen externe Auditkosten zwischen 10.000 und 25.000 Euro, abhängig von Mitarbeiterzahl, Standorten und Komplexität. Eine kleine Software-Agentur mit 25 Mitarbeitern zahlt circa 8.000 bis 11.000 Euro, ein Mittelständler mit 120 Mitarbeitern und zwei Standorten 18.000 bis 24.000 Euro. Jährliche Überwachungsaudits kosten etwa 30 bis 40 Prozent der Erstsumme. Proliance minimiert durch fundierte Vorbereitung Nachprüfungsrisiken und verkürzt den Weg zum Zertifikat.
Die ISO 27001 Anforderungen umfassen den Aufbau eines ISMS, Risikobewertungen, Sicherheitsrichtlinien, interne Audits und kontinuierliche Verbesserung. Proliance begleitet Sie strukturiert durch alle Anforderungen – von der ersten GAP-Analyse bis zur erfolgreichen Zertifizierung.