Compliance für MedTech – wo Regulatorik auf Produkterfolg trifft
Proliance ist der spezialisierte Compliance-Partner für Einrichtungen in der Medizintechnik: Wir decken alle regulatorischen Anforderungen ab - DSGVO, NIS2, ISO 27001 und KI-Governance - mit über 300 betreuten Gesundheitseinrichtungen, über 50 zertifizierten Expert:innen und einer Plattform, die im Praxisalltag wirklich funktioniert.




Compliance für MedTech: DSGVO, MDR, NIS2 und EU AI Act aus einer Hand
MedTech-Unternehmen – Hersteller von Medizinprodukten, Anbieter von Medizinsoftware und Digital-Health-Startups – stehen vor einem der komplexesten Regulierungsumfelder überhaupt: DSGVO, EU-Medizinprodukteverordnung (MDR bzw. IVDR), ISO 13485, NIS2 und EU AI Act greifen ineinander und müssen gleichzeitig erfüllt werden. Proliance begleitet MedTech-Unternehmen in der DACH-Region dabei, Datenschutz, Informationssicherheit und KI-Governance strukturiert, rechtssicher und ohne unnötigen Overhead umzusetzen.
Welches MedTech-Unternehmen sind Sie?
Die Compliance-Anforderungen eines Medizinprodukteherstellers unterscheiden sich grundlegend von denen eines Digital-Health-Startups oder eines Softwareanbieters im klinischen Umfeld. Proliance kennt diese Profile – und hat für jedes eine erprobte Lösung.



Warum MedTech-Compliance mehr ist als DSGVO
MedTech-Unternehmen operieren an der Schnittstelle von Medizin, Technologie und Regulatorik. Mehrere Regelwerke greifen gleichzeitig – und beeinflussen sich gegenseitig. Was in anderen Branchen als vollständige Compliance gilt, ist im MedTech-Bereich oft nur der Einstieg.


Das Proliance-Leistungsportfolio für MedTech
Proliance bündelt alle regulatorischen Anforderungen der MedTech-Branche in einem Angebot: Datenschutz, Informationssicherheit und KI-Governance – mit zertifizierten Experten und einer Plattform, die für die Komplexität dieser Branche gebaut wurde.
Externer Datenschutzbeauftragter mit MedTech-Expertise
Unsere DEKRA- und TÜV-zertifizierten Datenschutzbeauftragten kennen die spezifischen Anforderungen im MedTech-Bereich – von der Verarbeitung klinischer Daten bis zur DSGVO-konformen Gestaltung von Medizinprodukten. Persönlicher Ansprechpartner.

DSGVO-Compliance für Medizinprodukte & Medizinsoftware
Verarbeitungsverzeichnisse (VVT), Auftragsverarbeitungsverträge (AVV), Datenschutz-Folgenabschätzungen (DSFA), produktbezogene Datenschutzerklärungen: Wir erstellen und pflegen alle erforderlichen Dokumente – rechtssicher und MDR-kompatibel.

MDR / IVDR: Datenschutz als Zulassungsbestandteil
Die EU-Medizinprodukteverordnung stellt eigene Anforderungen an den Datenschutz – von der klinischen Bewertung bis zur Post-Market-Surveillance. Proliance integriert die datenschutzrechtlichen Aspekte Ihrer MDR- und IVDR-Konformität direkt in Ihre technische Dokumentation.

ISO 13485 & ISO 27001: Von der GAP-Analyse zur Zertifizierung
Proliance begleitet Sie durch den gesamten Zertifizierungsprozess – strukturiert, termingerecht und mit klarem Blick auf das, was wirklich notwendig ist. Kein Overhead, keine unnötige Bürokratie.

Informationssicherheit & NIS2 für MedTech
Cyberangriffe auf MedTech-Unternehmen nehmen zu – und NIS2 macht Informationssicherheit zur Pflicht für alle, die in kritische Infrastrukturen liefern. Proliance analysiert Ihre Betroffenheit, entwickelt ein maßgeschneidertes ISMS und setzt es mit Ihnen um.

KI-Governance & EU AI Act
Setzen Sie KI in Ihren Produkten oder internen Prozessen ein? Proliance klassifiziert Ihre KI-Anwendungen nach dem EU AI Act, bewertet das Risikopotenzial und entwickelt ein praxistaugliches KI-Governance-Framework – damit Sie KI rechtskonform und zukunftssicher einsetzen.

Proliance 360 – Compliance-Plattform für die MedTech-Industrie
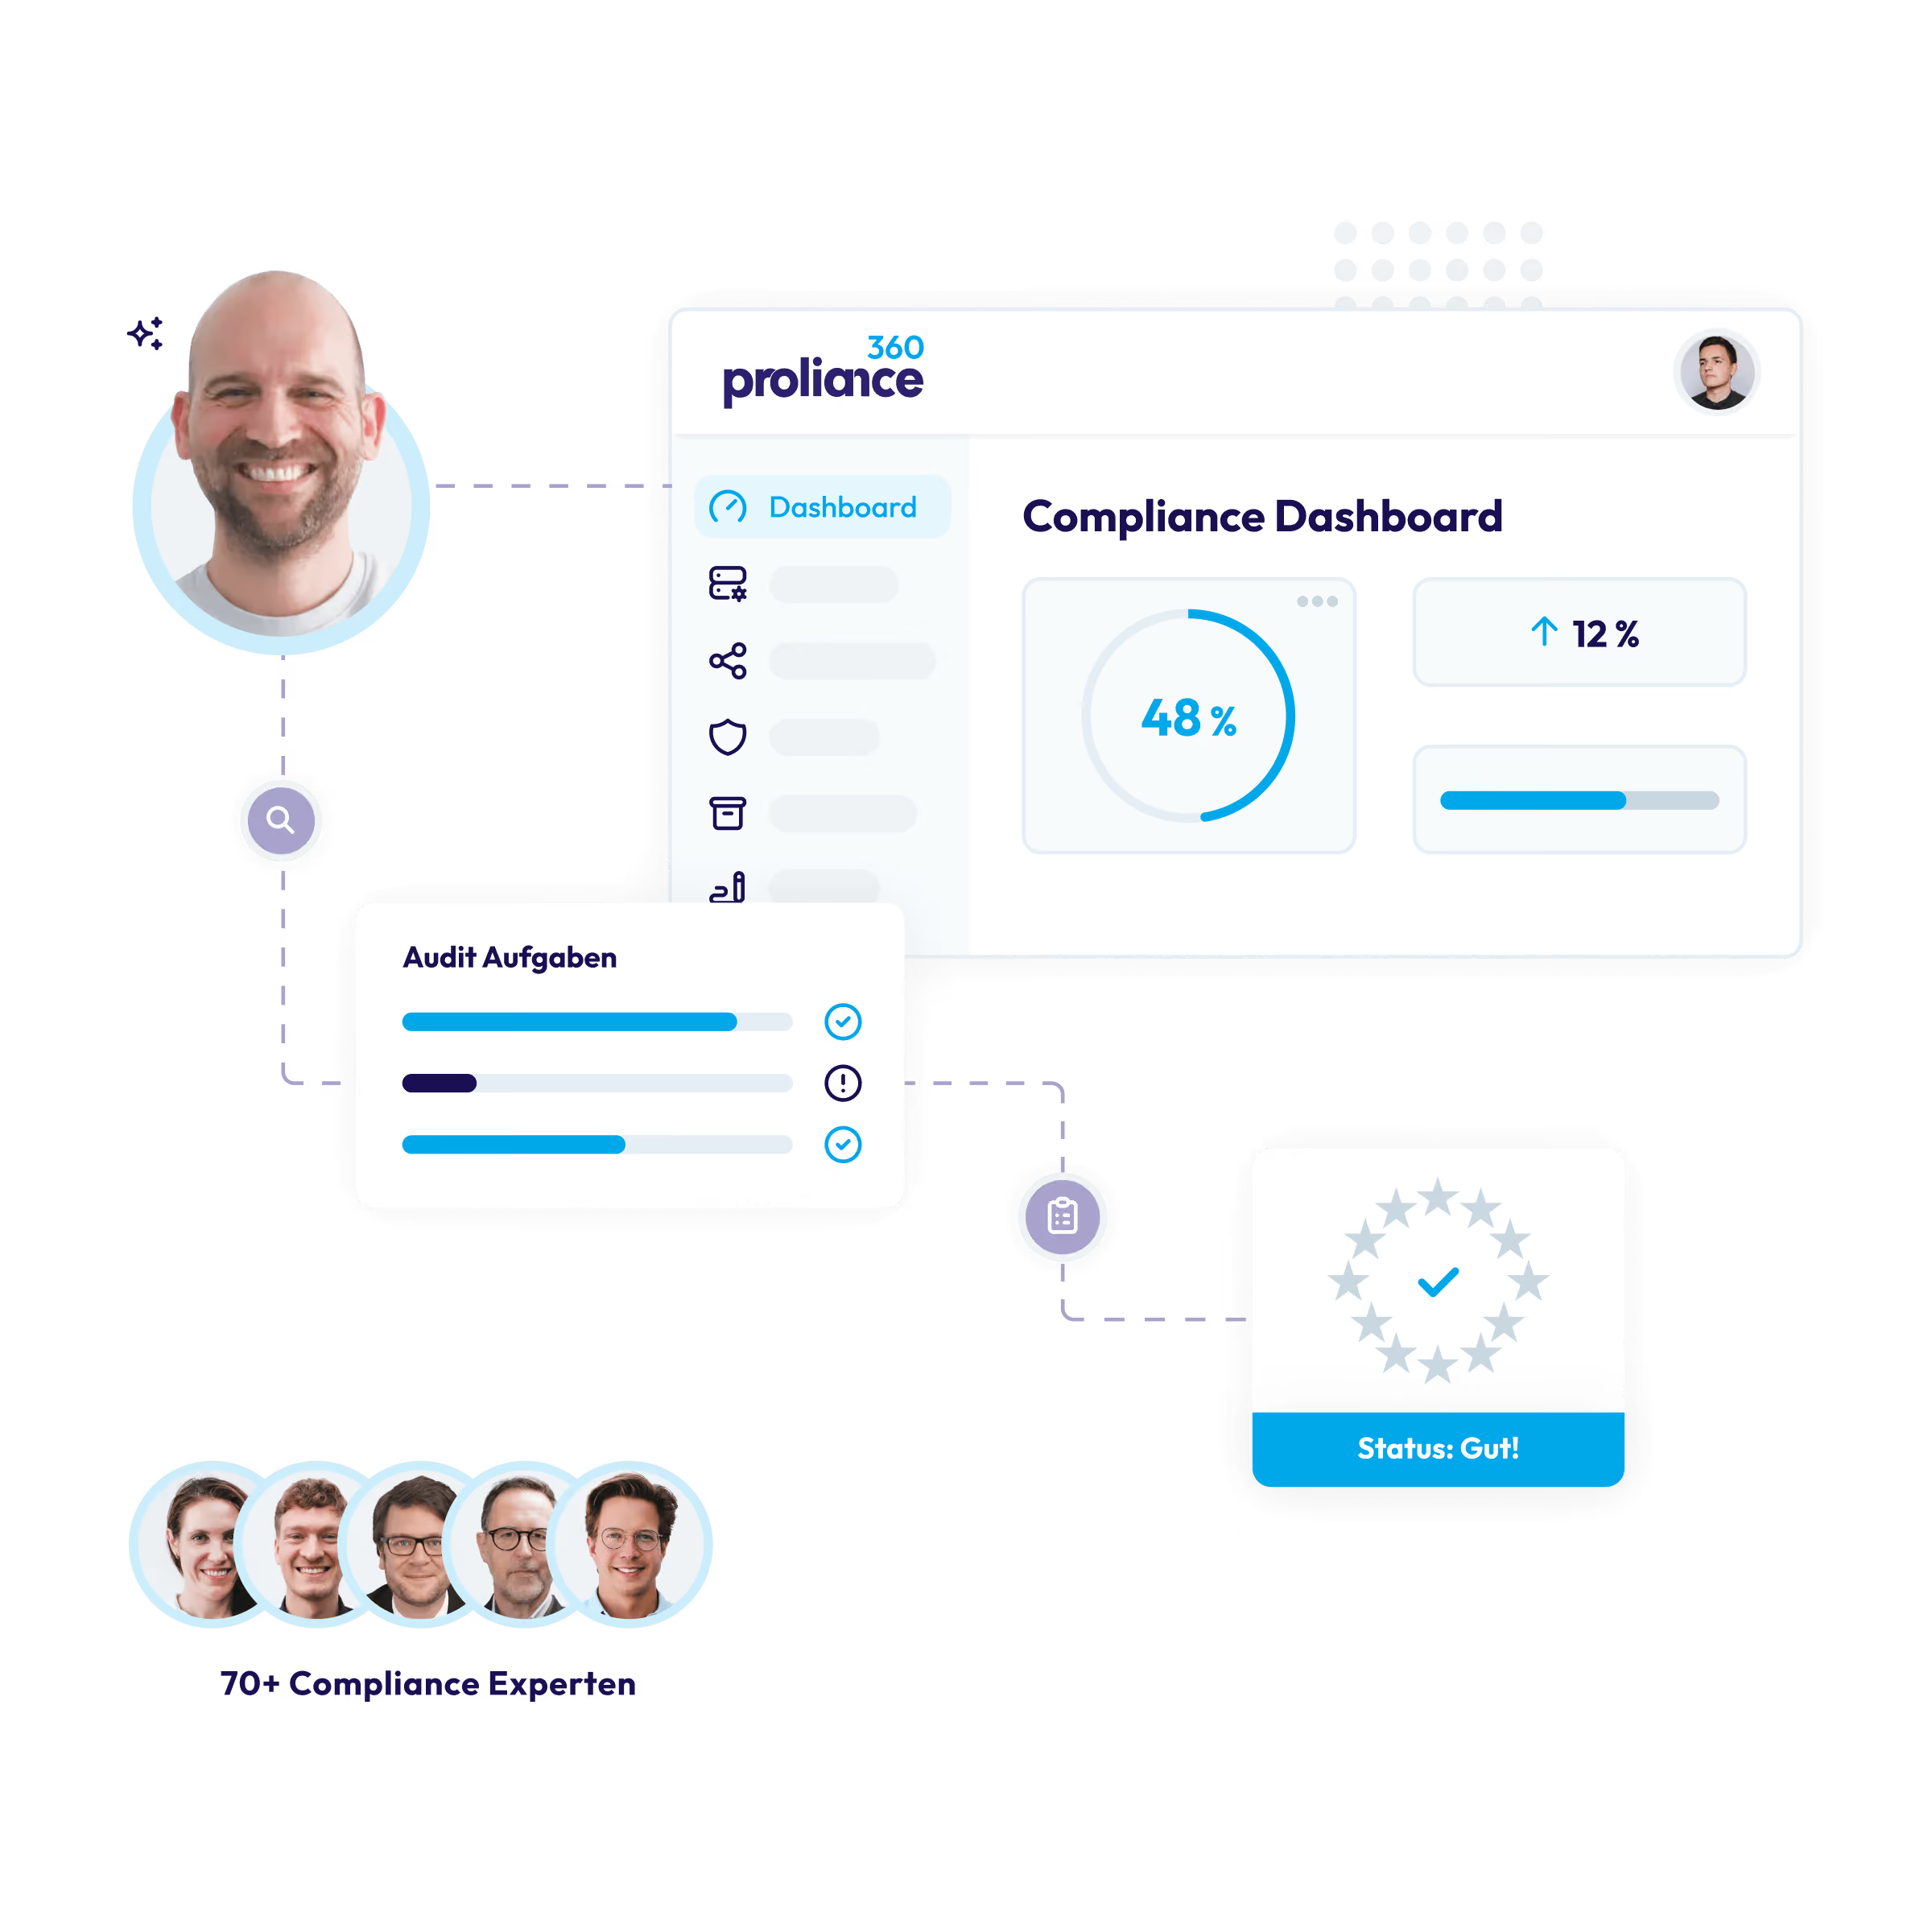
Alle Aufgaben, Dokumente, Fristen und Nachweise zu Datenschutz, Informationssicherheit und KI-Governance an einem Ort. Entwickelt von Compliance-Experten für Compliance-Experten. Hosted in Europe, auditbereit, intuitiv bedienbar.
Über 3.000 Unternehmen arbeiten mit Proliance – darunter MedTech-Hersteller und Medizinsoftware-Anbieter


Compliance, die für Sie wichtig ist und im Alltag funktioniert
Wir schnüren passgenaue Leistungspakete abgestimmt auf Ihre Betriebsgröße, Ihre Prozesse und Ihre Ziele. Gemeinsam setzen wir Datenschutz, Informationssicherheit, Hinweisgeberschutz und KI-Governance so um, dass sie rechtssicher, verständlich und im Tagesgeschäft praktikabel sind.



Fragen, die MedTech-Unternehmen uns am häufigsten stellen
Ja – in den meisten Fällen. MedTech-Unternehmen verarbeiten regelmäßig Gesundheitsdaten nach Art. 9 DSGVO, was in der Regel zur Pflichtbestellung eines Datenschutzbeauftragten führt. Ebenso gilt die Pflicht ab 20 Personen, die ständig mit automatisierter Datenverarbeitung beschäftigt sind. Ein externer DSB mit MedTech-Expertise ist dabei oft die effizienteste Lösung – Proliance übernimmt diese Funktion für MedTech-Unternehmen in der gesamten DACH-Region.
Die EU-Medizinprodukteverordnung stellt eigene Anforderungen an den Umgang mit klinischen Daten, die Post-Market-Surveillance und die technische Dokumentation – und überschneidet sich dabei mit DSGVO und ISO 27001. Hersteller müssen sicherstellen, dass Patientendaten DSGVO-konform verarbeitet und durch geeignete Sicherheitsmaßnahmen geschützt werden. Proliance integriert alle drei Anforderungsbereiche in eine kohärente Compliance-Strategie.
ISO 13485 regelt das Qualitätsmanagementsystem für Medizinproduktehersteller, enthält aber keine eigenen Datenschutzvorgaben. Viele Prozesse – Rückverfolgbarkeit, Kundenbeschwerden, klinische Bewertung – berühren jedoch personenbezogene Daten und müssen DSGVO-konform gestaltet werden. ISO 27001 ergänzt das System um den Informationssicherheitsaspekt. Proliance stimmt alle drei Anforderungen aufeinander ab und bildet sie in einem integrierten System ab.
SaMD ist Software, die eigenständig medizinische Zwecke erfüllt – etwa zur Diagnose, Überwachung oder Therapieunterstützung. Sie unterliegt der EU MDR, muss nach IEC 62304 entwickelt werden und verarbeitet hochsensible Patientendaten. DSGVO-Konformität, Datenschutz-Folgenabschätzung (DSFA), Informationssicherheit nach ISO 27001 und ggf. KI-Governance nach EU AI Act sind keine optionalen Extras, sondern Zulassungsvoraussetzung. Proliance begleitet SaMD-Hersteller durch den gesamten Compliance-Aufbau.
Das hängt von Ihrer Rolle in der Lieferkette ab. MedTech-Unternehmen, die direkt als kritische Infrastruktur eingestuft sind oder in kritische Infrastrukturen liefern, können unter NIS2 fallen. Die Richtlinie verpflichtet zu verschärften Sicherheitsmaßnahmen, Meldepflichten bei Vorfällen und regelmäßigen Nachweisen. Proliance analysiert Ihre individuelle NIS2-Betroffenheit und begleitet Sie von der GAP-Analyse bis zur ISO-27001-Zertifizierung.
KI-gestützte Medizinprodukte – etwa für Bilddiagnostik, klinische Entscheidungsunterstützung oder automatisierte Risikoklassifizierung – werden vom EU AI Act häufig als Hochrisiko-KI eingestuft. Das bedeutet: Risikoanalysen, Transparenzpflichten, menschliche Aufsicht und lückenlose Dokumentation. Proliance hilft Ihnen, Ihre KI-Anwendungen zu klassifizieren, ein KI-Governance-Framework aufzubauen und die Anforderungen des AI Acts in Ihre bestehenden MDR-Prozesse zu integrieren.
Wissen zu Datenschutz, Informationssicherheit und KI-Compliance: Leitfäden, Muster & Magazin
Magazin

Leitfäden & Reports

Datenschutz-Muster
Regulatorik im Griff – damit Ihr Produkt den Markt erreicht.