Compliance für Hotellerie, Gastronomie und Tourismus
Datenschutz, Informationssicherheit, KI-Governance und Hinweisgeberschutz: In Ihrem Betrieb fallen Pflichten aus vielen Richtungen an. Wir bringen sie in ein Gesamtpaket aus Beratung und Software, damit Sie rechtssicher aufgestellt sind und Ihr Tagesgeschäft nicht darunter leidet.
- Persönlicher Ansprechpartner mit Branchenexpertise
- Beratung und Software aus einer Hand
- Pragmatisch statt bürokratisch








Welche Compliance-Pflichten haben Hotels, Gastronomie und Tourismusbetriebe?
Datenschutz in der Hotellerie und Gastronomie ist Pflicht. Hotels, Restaurants und Tourismusbetriebe müssen vor allem die DSGVO und das Bundesdatenschutzgesetz einhalten, denn sie verarbeiten täglich Gäste- und Mitarbeiterdaten. Compliance umfasst aber mehr: Informationssicherheit nach NIS2 (sofern Ihr Betrieb betroffen ist), KI-Governance mit der seit Februar 2025 geltenden KI-Kompetenzpflicht und Hinweisgeberschutz ab 50 Beschäftigten. Welche Pflichten für Sie gelten, klärt ein kurzer Check. Dafür liefern wir Beratung und Software aus einer Hand.
Brauchen Hotels und Gastronomie einen Datenschutzbeauftragten?
Ein Datenschutzbeauftragter (DSB) ist in Deutschland verpflichtend, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind (§ 38 BDSG). Unabhängig davon müssen alle Betriebe die DSGVO einhalten. Wer keinen DSB benötigt, sollte trotzdem eine fachlich kompetente Ansprechperson haben.
Die vier Compliance-Themen im Überblick
Sie bekommen Software und persönlichen Service zusammen. Wir klären, was Sie brauchen, und begleiten die Umsetzung im Alltag.

Datenschutz & DSGVO
Kundendaten und Entwicklungsdaten verantwortungsvoll verarbeiten.
- Externer Datenschutzbeauftragter
- Verarbeitungsverzeichnis, AV-Verträge und TOMs
- DSFA und Datenpannen-Management
- Schulungen und Unterstützung bei Betroffenenanfragen
Ein DSB ist in der Regel ab mindestens 20 ständig automatisiert datenverarbeitenden Personen nötig (§ 38 BDSG). Weitere gesetzliche Auslöser sind möglich.

Informationssicherheit
Wir helfen Ihnen, OEM- und Konzernanforderungen zu verstehen und belastbare Nachweise aufzubauen.
- Vorbereitung auf ein Assessment nach TISAX® und ISO-27001-Anforderungen
- Sicherheitsprozesse und Dokumentation aufbauen
- Kundenfragebögen und OEM-Audits strukturiert vorbereiten
- NIS2-Anforderungen in der Lieferkette einordnen
ISO 27001 und TISAX sind häufig Kundenanforderungen. NIS2 kann direkt oder über Kundenverträge relevant sein – die Betroffenheit muss geprüft werden.

KI-Governance
KI im Engineering und Projektalltag bewusst einsetzen.
- KI-Schulung für Ihr Team und passende KI-Richtlinie
- KI-Anwendungen und ihre Risiken klassifizieren
- Datenschutzprüfung beim Einsatz von KI-Tools
- Freigaben und Zuständigkeiten nachvollziehbar regeln
Die Pflichten hängen von Rolle und konkreter KI-Anwendung ab. Kompetenz und Transparenz werden getrennt geprüft.
Hinweisgeberschutz
Interne Meldestelle mit klarem Prozess.
- Interne Meldestelle extern einrichten und betreiben
- Meldungen vertraulich entgegennehmen und bearbeiten
- Fristen und Folgemaßnahmen strukturiert begleiten
- Bearbeitung nachvollziehbar dokumentieren
Unternehmen mit in der Regel mindestens 50 Beschäftigten müssen eine interne Meldestelle einrichten (§ 12 HinSchG). Gesetzliche Sonderfälle sind zu beachten.
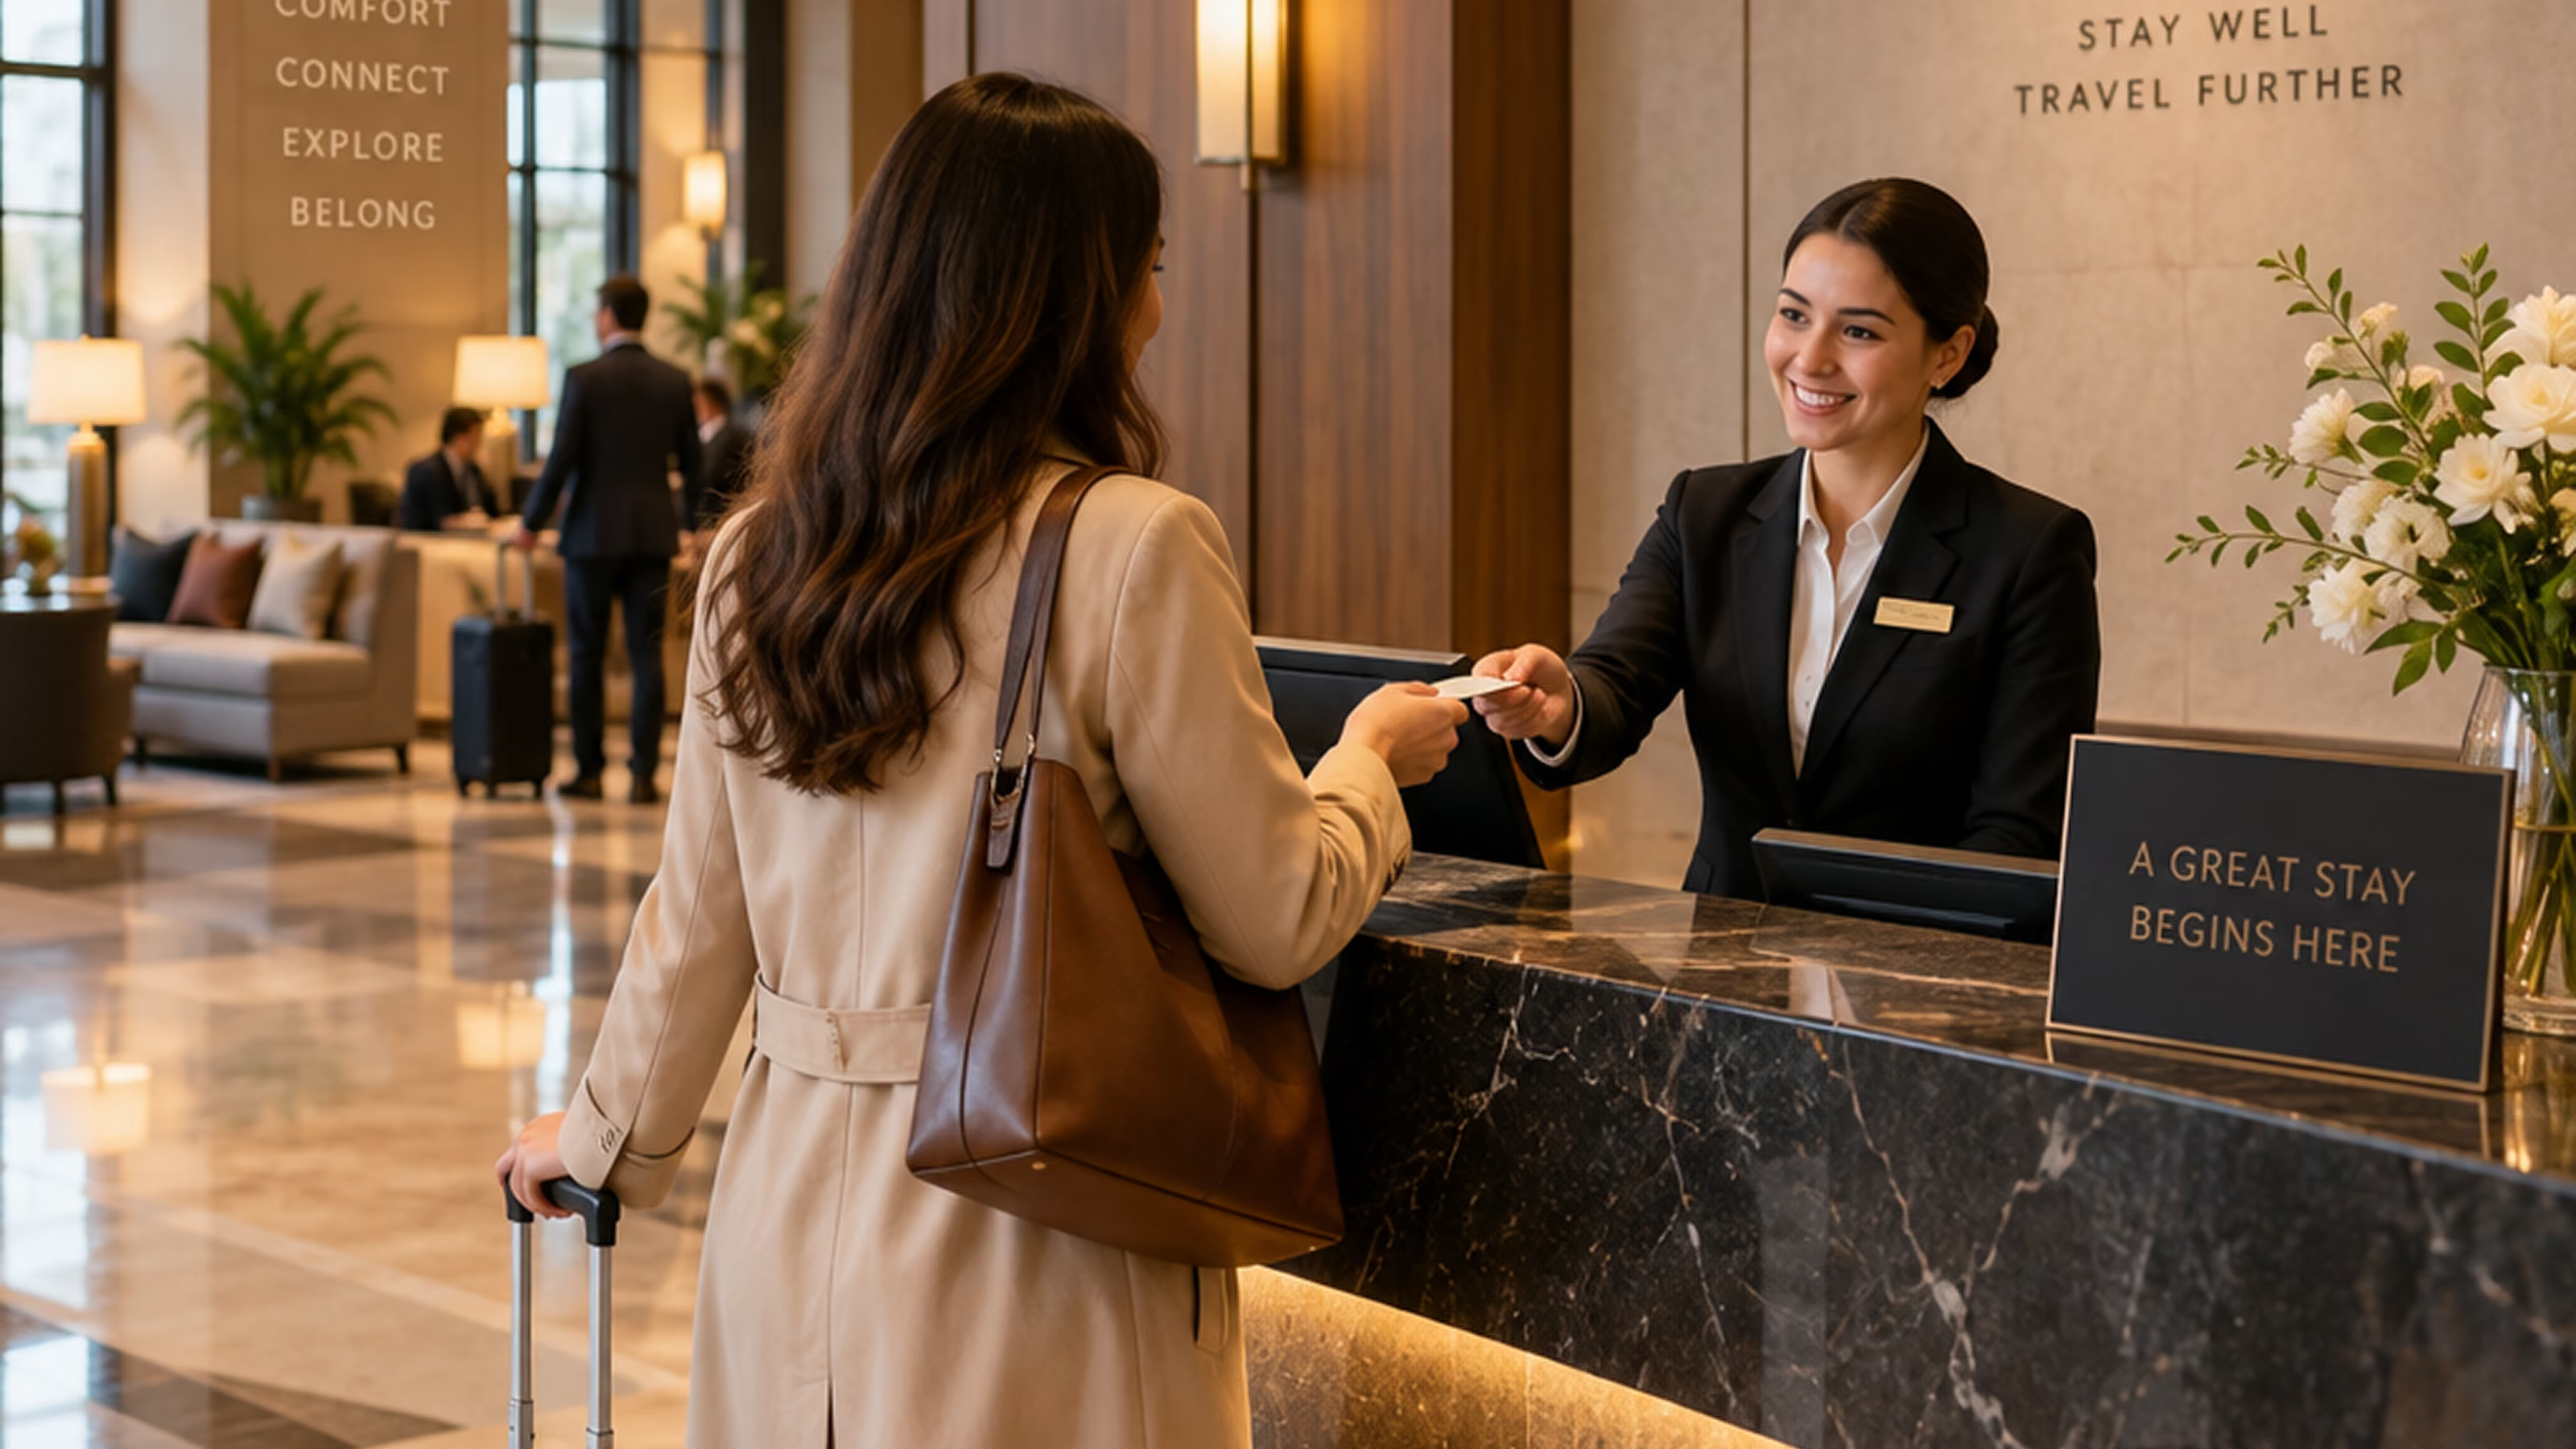
Datenschutz im Hotel und Gastgewerbe: Was ist erlaubt, was nicht?
Gästedaten sind sensibel: Name, Anschrift, Reisedaten, Zahlungsinformationen und teils Allergien oder Gesundheitsangaben. Die DSGVO verlangt für jede Verarbeitung einen klaren Zweck, eine Rechtsgrundlage und eine Löschfrist. Die wichtigsten Praxisfragen:

Gästedaten
Newsletter und Marketing
Videoüberwachung
Gästefotos und Bewertungen

Buchungsportale und Drittanbieter

Zahlungsdaten
Löschfristen
Informationssicherheit und NIS2: Ist Ihr Betrieb betroffen?
Das NIS2-Umsetzungsgesetz gilt in Deutschland seit dem 6. Dezember 2025. Hotels und Restaurants sind im Sektorenanhang nicht als eigene Branche genannt. Betroffen sein können Sie trotzdem, etwa als Teil einer Hotelkette oder eines Verbunds. Auch Kunden oder Partner, die selbst betroffen sind, können Sicherheitsnachweise von Ihnen verlangen. Ob und in welchem Umfang die Pflichten gelten, hängt von Sektor, Größe und Konzernstruktur ab und sollte im Einzelfall geprüft werden.
Typische Angriffsszenarien in Hotels:

Ransomware, die das Property-Management-System oder das Buchungssystem lahmlegt
Angriffe über Zugänge von Dienstleistern, etwa Wartungs- oder Buchungsanbieter
Phishing-Mails an die Rezeption mit gefälschten Zahlungsaufforderungen
Manipulierte Kassen- oder Zahlungssysteme
KI-Governance im Hotel: Chatbot, Preisoptimierung und AI-Act-Pflichten
Seit dem 2. Februar 2025 müssen Unternehmen, die KI-Systeme einsetzen, sicherstellen, dass ihre Mitarbeitenden über ausreichende KI-Kompetenz verfügen (Art. 4 EU-KI-Verordnung). Das betrifft auch Hotels, die einen Gäste-Chatbot, Übersetzungstools oder Preissoftware nutzen. Für Gästechatbots sind zusätzlich Transparenzpflichten zu prüfen.
So starten Sie:

Welche Tools nutzen Sie? Welche Daten fließen hinein? Wer arbeitet damit?

Schließen Sie Verträge mit den Anbietern und klären Sie, wo die Daten verarbeitet werden.

Wer KI-Systeme bedient, braucht nachweisbare Grundkenntnisse.
So arbeiten wir zusammen


Compliance, die für Sie wichtig ist und im Alltag funktioniert
Wir schnüren passgenaue Leistungspakete abgestimmt auf Ihre Betriebsgröße, Ihre Prozesse und Ihre Ziele. Gemeinsam setzen wir Datenschutz, Informationssicherheit, Hinweisgeberschutz und KI-Governance so um, dass sie rechtssicher, verständlich und im Tagesgeschäft praktikabel sind.



Ihr nächster Schritt: Sprechen Sie mit unseren Experten
Häufige Fragen zu Compliance im Gastgewerbe
Datenschutz, NIS2, KI und Hinweisgeberschutz – das Wichtigste für Ihren Betrieb.
Ja, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind (§ 38 BDSG). Unabhängig davon müssen alle Betriebe die DSGVO einhalten. Ein freiwilliger Datenschutzbeauftragter ist immer möglich.
Die Kosten hängen von Betriebsgröße, Standorten und Leistungsumfang ab. Wir erstellen Ihnen ein transparentes Angebot mit planbaren Paketen.
Gespeichert werden dürfen nur Daten, die für Buchung, Aufenthalt und gesetzliche Pflichten nötig sind. Für jede Datenart legen Sie eine Löschfrist fest und dokumentieren sie im VVT. Gesetzliche Aufbewahrungspflichten, etwa aus dem Steuerrecht, gehen vor.
Nicht pauschal. Hotels und Restaurants sind nicht als eigene Branche im NIS2-Anhang genannt. Betroffen sein können Sie etwa als Teil einer Kette oder durch Anforderungen von Geschäftspartnern. Ein Check klärt Ihren Fall.
Klären Sie, welche Daten der Chatbot verarbeitet, schließen Sie einen Vertrag mit dem Anbieter, informieren Sie Gäste über den KI-Einsatz und schulen Sie Ihr Team.
Ab 50 Beschäftigten ja. Die Meldestelle muss Hinweise vertraulich entgegennehmen und bearbeiten. Ein digitales System erleichtert das.
Bewertungen dürfen Sie beantworten, ohne Gesundheits- oder Aufenthaltsdetails preiszugeben. Fotos von Gästen brauchen in der Regel eine Einwilligung. Videoüberwachung ist nur in begründeten Einzelfällen zulässig und muss gekennzeichnet sein.
Für einen rechtssicheren Betrieb ist oft beides sinnvoll: Die Software organisiert Aufgaben, Fristen und Nachweise, die Beratung klärt Rechtsfragen und begleitet die Umsetzung. Ein Erstgespräch zeigt, was für Ihren Betrieb passt.
Nach dem Erstgespräch erhalten Sie einen Vorschlag für den Start. Die Dauer richtet sich nach Umfang und Ausgangslage Ihres Betriebs.