NIS2 gilt. Geschäftsführer haften persönlich. Wir begleiten Sie zur Compliance.

NIS2 ist seit Dez. 2025 Gesetz – ohne Übergangsfrist. Holen Sie sich jetzt Ihren NIS2-Fahrplan.

Über 3.000 Unternehmen vertrauen Proliance – dem einzigen Anbieter, der Berater, Plattform und KI-Automation aus einer Hand kombiniert.

  • 100% Erfolgsrate – alle unsere Kunden haben im ersten Anlauf bestanden
  • 70% weniger Aufwand bei Zeit, Ressourcen und Kosten‍
  • Ab 600 €/Monat – transparent, planbar, ohne versteckte Kosten
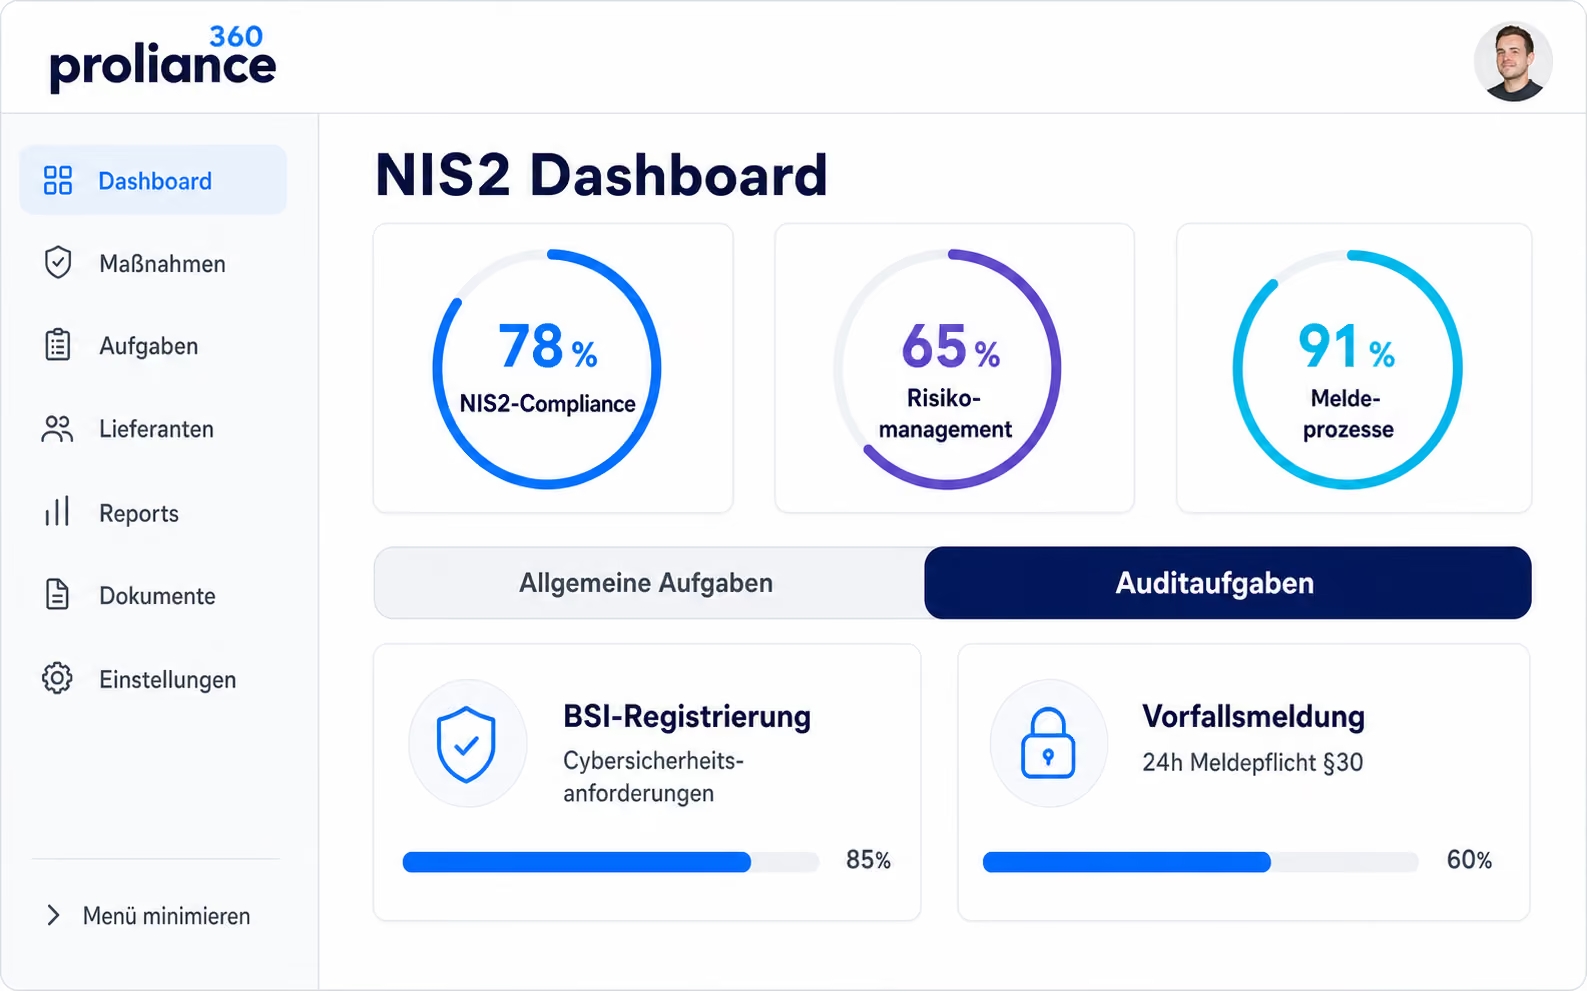
Schaltkreisdiagramm zeigt Proliance Frameworks verbunden mit DSGVO, ISO Standards, NIS2, TISAX, DORA und mehr.NIS2 Dashboard showing compliance percentages and task progress bars in German interface.
3.000+ Unternehmen verlassen sich auf Proliance für mühelose Compliance
Warum Proliance?

Mit Proliance erreichen Sie langfristige NIS2-Compliance, bevor etwas passiert

Risiko bei falscher Umsetzung

  • Hoher Aufwand, da interne Expertise erst aufgebaut werden muss
  • Keine Übergangsfrist: NIS2 gilt ab sofort, die Registrierungsfrist ist abgelaufen
  • Persönliche Haftung: Geschäftsführer haften mit ihrem Privatvermögen, für schuldhaft verursachte Schäden
  • Drastische Bußgelder: Bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes
  • Verpflichtende Schulung: Geschäftsführung muss regelmäßig geschult werden

Vorteile der Umsetzung mit Proliance

  1. Ihr fester Berater begleitet Sie von der GAP-Analyse bis zur Compliance und bleibt auch danach erreichbar
  2. 100+ Inhouse-Experten mit Projekterfahrung aus 50+ Branchen
  3. Schneller Projektstart: Wir legen sofort los, damit Sie NIS2-fit sind, bevor das BSI prüft
  4. Fertige Vorlagen, Richtlinien und Workflows – Sie starten nicht bei null‍
  5. ‍‍Gesteigerte Akzeptanz dank Transparenz und Awareness-Schulungen. Praxisnahes Coaching: Unsere Online-Schulungen halten C-Level effizient up to date‍
  6. 100% - Erfolgsrate – bisher haben alle unsere Kunden im ersten Anlauf bestanden.
  7. ‍Eine Plattform für alle Compliance-Themen – TISAX®, DSGVO, ISO 27001, NIS2 und mehr
Brauche ich eine NIS2 Beratung?

Wann ist eine NIS2 Beratung für Sie sinnvoll?

Als Geschäftsführer Ihrer Sorgfaltspflicht bei NIS2 nachkommen

Seit Dezember 2025 haften Geschäftsführer für schuldhaft verursachte Schäden aufgrund eines NIS2-Verstoßes persönlich mit ihrem Privatvermögen (§ 38 Abs. 2 BSI-Gesetz BSIG). Wer nachweislich alle Maßnahmen ergriffen hat, reduziert sein Haftungsrisiko aktiv.

  • Persönliche Haftung gezielt begrenzen – durch lückenlos nachweisbare Sorgfalt
  • BSI-Registrierung und Meldepflichten absichern
  • Dokumentation, die vor Behörden standhält

Proliance dokumentiert alle Maßnahmen lückenlos Ihr Berater stellt sicher, dass Sie im Ernstfall nachweislich alles getan haben.

Aufträge nicht durch fehlende NIS2-Compliance verlieren

Immer mehr Auftraggeber aus Energie, Gesundheit und öffentlicher Verwaltung verlangen NIS2-Konformität von ihren Lieferanten. Wer jetzt nicht handelt, fliegt aus Ausschreibungen.

  • Lieferkettenanforderungen nach § 30 Abs. 2 Nr. 4 BSI-Gesetz (BSIG) erfüllen
  • Mehr Chancen auf neue Aufträge und Ausschreibungen
  • NIS2-Compliance als messbaren Wettbewerbsvorteil nutzen

Unser Berater kennt die Anforderungen Ihrer Auftraggeber aus der Praxis und bereitet Sie gezielt auf Ausschreibungs- und Lieferkettenanforderungen vor.

Bußgelder bis 10 Mio. € sicher vermeiden

Verstöße gegen NIS2 kosten bis zu 10 Mio. € oder 2% des Jahresumsatzes. Proliance unterstützt Ihr Unternehmen dabei, die zehn Maßnahmenkategorien nach § 30 BSI-Gesetz (BSIG) strukturiert und bedarfsgerecht umzusetzen.

  • Alle NIS2-Pflichten vollständig und nachweisbar umsetzen
  • 100% Erfolgsrate bei unseren Kunden
  • Revisionssichere Dokumentation für BSI-Audits

Wir priorisieren die Maßnahmen mit Ihnen – damit Ihr Team das Tagesgeschäft nicht aus den Augen verliert und die kritischsten Lücken zuerst geschlossen werden.

NIS2 umsetzen – ohne eine IT-Sicherheitsabteilung von Grund auf neu aufzubauen

NIS2 erfordert 20–35 Richtlinien, ein ISMS, Schulungen und Meldeprozesse. Die Verantwortung bleibt beim Geschäftsführer – Proliance liefert die externe Expertise und Umsetzungsbegleitung, damit Sie dieser Verantwortung gerecht werden.

  • Interne Ressourcen gezielt entlasten – externe Expertise dort einsetzen, wo sie am meisten bringt
  • Keine vollständige IT-Sicherheitsabteilung notwendig – aber eine interne Verantwortlichkeit schon
  • NIS2-Umsetzung strukturiert starten – mit klarem Fahrplan und priorisierten Maßnahmen

Proliance ist Ihre externe Expertise – mit einem festen Berater,der Ihr Unternehmen kennt und bleibt. Kein Callcenter, kein Ticketsystem.

Sichern Sie sich das Vertrauen von Kunden, Partnern und Behörden mit nachweisbarer NIS2-Compliance und qualifizieren Sie sich für Ausschreibungsprozesse.

Mit Proliance erfüllen Sie die NIS2-Anforderungen 100% verlässlich.
Ihre Vorteile

Mit der NIS2-Beratung von Proliance Cyberrisiken eliminieren und rechtssicher compliant werden

100
%
Individuelle Beratung
zugeschnitten auf Ihre NIS2-Herausforderungen und Ihre Ressourcen
50
+
Branchen Know-How
Von Energie und Gesundheit über IT bis zur Industrie Ihr Berater kennt die branchen-spezifischen Anforderungenund Sonderfälle aus echten Projekten.
50
+
TÜV- & DEKRA-zertifizierte Experten
Unsere Berater sind fest angestellt und bringen Projektwissen aus hunderten realer NIS2- und ISMS-Implementierungen mit direkt für Ihr Unternehmen anwendbar.
3000
+
Kundenprojekte
Seit 2017 begleiten wir Unternehmen in Deutschland mit einem festen Berater, nicht mit einem Ticketsystem.
KI-Software
Compliance Plattform Proliance 360
bündelt Ihre NIS2-Anforderungen, Maßnahmen und Nachweise zentral – KI-gestützt und jederzeit griffbereit.
Transparent
Preise kennen
und genau wissen, was es kostet - vorher und nachher - Keine versteckten Gebühren, keine Überraschungen
NIS2 MIT KI AUTOMATISIEREN

NIS2-Compliance in Rekordzeit – mit Plattform, Experten und KI aus einer Hand

Von der ISMS-Implementierung über verpflichtende Geschäftsführerschulungen bis zur Lieferkettensicherheit nach § 30 NIS2UmsuCG – mit Proliance 360 setzen Sie alle NIS2-Anforderungen auf einer Plattform um. Unsere 50+ TÜV- & DEKRA-zertifizierten Experten begleiten Sie dabei persönlich – und ersparen Ihnen und Ihrem Team hunderte Stunden Aufwand.

  • Vollständige Abdeckung aller NIS2-Anforderungen - Geschäftsführerschulung, Meldeprozesse (24h/72h), Lieferkettensicherheit und BSI-Registrierung inklusive
  • KI-gestützte Automation übernimmt Dokumentation und Monitoring - Ihr Team fokussiert auf das Wesentliche
  • Transparente Kosten – ab 600 €/Monat, alles inklusive, kein Overhead, keine Überraschungen
EXPERTISE AUS EINER HAND

Ihre persönlichen NIS2-Experten – zertifiziert, erfahren, sofort verfügbar

Bei Proliance bekommen Sie nicht nur eine Plattform – sondern echte Menschen, die NIS2 kennen wie ihre Westentasche. Unsere TÜV- & DEKRA-zertifizierten Berater begleiten Sie persönlich vom ersten NIS2-Check bis zur nachhaltigen Compliance. Kein anonymer Chat. Kein Ticket-System. Ihr direkter Ansprechpartner, der Ihre Branche versteht.

  • Geführte Umsetzung – Schritt für Schritt
    ‍
    Klare Anleitungen, priorisierte Maßnahmenpläne und ein intuitiver Workflow in der Proliance 360-Plattform – so bleiben auch Teams ohne IT-Sicherheits-Vorwissen jederzeit auf Kurs
  • Ihr persönlicher Ansprechpartner – kein Callcenter
    ‍
    Ein fester Berater, der Ihre Situation kennt. Kein anonymer Chat, kein Weiterverbinden. Direkt erreichbar, wenn das BSI klopft
  • 50+ Branchen – wir kennen Ihre Herausforderungen
    ‍
    Energie, Gesundheit, IT, Industrie, Logistik: Unsere Experten haben bereits über 3.000 Unternehmen durch Datenschutz- und NIS2-Projekte geführt – branchenspezifisch und praxisnah
SICHERHEIT MADE IN GERMANY

Ihre NIS2-Compliance – entwickelt, gehostet und betreut in Deutschland

Ihre Compliance-Daten gehören nicht in die Cloud eines US-Anbieters. Proliance 360 wird vollständig in Deutschland entwickelt, betrieben und gehostet – nach höchsten deutschen Datenschutz- und Sicherheitsstandards. DSGVO, NIS2, ISO 27001 – alles auf einer Plattform, die selbst compliant ist.

  • Made & Hosted in Germany – ohne Kompromisse
    Entwicklung, Hosting und Support vollständig in Deutschland. Ihre sensiblen Compliance-Daten verlassen nie europäischen Boden – das ist keine Marketingaussage, sondern vertraglich garantiert
  • NIS2, DSGVO, ISO 27001 & mehr – nahtlos integriert
    ‍
    Alle relevanten EU-Regularien auf einer einzigen Plattform. Synergien nutzen, Doppelarbeit vermeiden – wer NIS2 mit Proliance umsetzt, legt gleichzeitigdie Grundlage für eine spätere ISO 27001-Zertifizierung Doppelarbeit wird vermieden, Synergien werden gezielt genutzt.
  • Revisionssicher für BSI, Behörden und Kunden
    ‍
    Alle Maßnahmen, Nachweise und Richtlinien automatisch dokumentiert – audit-ready für BSI-Prüfungen nach § 61 BSI-Gesetz (BSIG), interne Reviews und Kundenanfragen. Ihre Compliance ist jederzeit nachweisbar, nicht nur behauptbar
Ablauf der NIS2-Beratung

In 3 Schritten zu NIS2-Compliance und Resilienz

Wir bieten Ihnen eine klare Orientierung und begleiten Sie auf dem Weg zur NIS2-Compliance. Mit unserem Ansatz erhalten Sie eine individuelle Beratung, die speziell auf Ihr Unternehmen zugeschnitten ist. Das Ergebnis ist ein klarer Fahrplan, der Ihnen hilft, Prioritäten zu setzen und Ihre Ressourcen zu schonen.

01 - NIS2-Check: Sind Sie betroffen?

  • Anhand relevanter Kriterien ermitteln wir, ob für Ihr Unternehmen typische Indikatoren für eine mögliche NIS2-Betroffenheit erkennbar sind.
  • Wir klären, ob und wo NIS2 gilt: Für die gesamte Organisation oder nur für definierte Geschäftsbereiche oder Services.

Dauer: 1 Tag | Ergebnis: Individueller NIS2-Scope

02 - GAP-Analyse: Was ist zu tun?

  • Wir führen einen kompakten GAP-Check remote oder vor Ort durch.
  • Wir prüfen Systeme, Prozesse und Richtlinien auf NIS2-Konformität, identifizieren Schwachstellen und Abweichungen und erstellen einen klaren NIS2-Fahrplan.
  • Sie erhalten in wenigen Tagen eine priorisierte Roadmap – statt auf Ihr Bauchgefühl können Sie sich auf unsere Analyse verlassen.

Dauer: 1 Woche | Ergebnis: Umsetzungs-Roadmap mit Risikomanagement-Maßnahmen

03 - Umsetzung: Schritt für Schritt zu NIS2-Compliance

  • Unsere NIS2-Berater begleiten Sie durch den gesamten Umsetzungsprozess – von der Implementierung technischer Kontrollen über die Einführung des ISMS bis hin zu Mitarbeiterschulungen und dem Aufbau strukturierter Meldeprozesse (24h/72h BSI-Meldepflicht). Parallel unterstützen wir Sie beim Aufbau eines Business Continuity Managements (BCM), damit Ihr Unternehmen auch nach einem Cyberangriff handlungsfähig bleibt.
  • Wir unterstützen Sie bei der Implementierung technischer Kontrollen, der Einführung eines ISMS und NIS2-Schulungen.

Dauer: ca. 6-12 Monate bei KMU | Ergebnis: Nachhaltige und sichere NIS2-Compliance

DAS EIGENTLICHE ZIEL VON NIS2

NIS2 schützt Ihr Unternehmen – auch nach einem Cyberangriff

Mehr als die Hälfte der Unternehmen, die Opfer eines schweren Cyberangriffs werden, kämpfen danach ums Überleben. NIS2 zwingt Unternehmen nicht nur zur Prävention – sondern auch zur Vorbereitung auf den Ernstfall. Das ist der Kern des Business Continuity Managements (BCM).

Besser geschützt vor Cyberangriffen:

  • Technische und organisatorische Maßnahmen nach § 30 BSI-Gesetz (BSIG) schließen die größten Angriffsvektoren

Handlungsfähig nach einem Angriff — BCM

  • Ein strukturiertes Business Continuity Management sichert Ihren Betrieb im Notfall und regelt den Wiederanlauf kritischer Systeme

Meldeprozesse, die im Ernstfall funktionieren

  • 24h Frühwarnung, 72h Vollmeldung ans BSI – strukturiert vorbereitet, bevor ein Vorfall eintritt
NIS2-Beratung vereinbaren

Mit der NIS2-Beratung von Proliance Haftungsrisiko reduzieren und Aufträge gewinnen

Stärken Sie Ihre Cybersicherheit und bauen Sie auf Prozesse, die dem NIS2-Standard gerecht werden. Unsere Experten zeigen Ihnen den schnellsten Weg zur rechtssicheren NIS2-Compliance – bevor das BSI prüft. Wir unterstützen Sie dabei, Maßnahmen zu priorisieren, damit Ihr Team das Tagesgeschäft nicht aus den Augen verliert.
50+ TÜV- & iapp-zertifizierte Expert:innen
Kostenlose Erstberatung
Ein lächelnder Mann mit kurzen braunen Haaren sitzt in einem weißen Hemd auf einem Stuhl vor einem Fenster.
KUNDENSTIMMEN

3.000 Unternehmen. Eine Entscheidung.

Die Zusammenarbeit mit Proliance hat uns nicht nur durch kompetente Beratung überzeugt, sondern auch durch die übersichtliche Software, die klar zeigt, welche Datenschutzthemen zu bearbeiten sind. So behalten wir den Überblick und wissen genau, wo Handlungsbedarf besteht – eine echte Unterstützung!
Eine professionelle, externe Unterstützung durch Proliance mit Branchen-Knowhow war notwendig, um die strengen Anforderungen zu erfüllen, das Vertrauen der Gäste zu steigern und internes Knowhow bei Ruby Hotels aufzubauen. Die Wahl fiel auf Proliance als Partner.
Proliance überzeugt uns durch verlässliche Ansprechpartner, detaillierte Berichte und eine offene Kommunikation. Die Lösung hilft uns, organisatorische Schwachstellen zu erkennen, die Zusammenarbeit zwischen Abteilungen zu verbessern und ISO-Zertifizierungen vorzubereiten.
Proliance hat uns dabei geholfen, den Datenschutz in unserem Unternehmen auf ein neues Niveau zu bringen. Die Expertise und schnelle Reaktionsfähigkeit des Teams haben uns bei jedem Schritt unterstützt. Absolut empfehlenswert.
Mithilfe der Daten und der Software von Proliance haben wir es geschafft, schnell unseren Datenschutz im Gesundheitsbereich zu organisieren und DSGVO-konform zu dokumentieren. Für uns hat der Datenschutz Top-Priorität - und ein verlässlicher Partner ist für uns essenziell.
Unsere jährlichen Datenschutztrainings setzen wir seit Jahren über Proliance um – das gibt uns einen klar strukturierten Rahmen für die Wissensvermittlung. Gerade beim Einsatz von KI in unseren Teams ergänzen wir gezielt dort, wo neue Anforderungen entstehen. So bleiben Verantwortlichkeiten, Risiken und rechtliche Rahmenbedingungen transparent.
Für Wen eignet sich die Lösung?

NIS2-Beratung nach Maß für Ihre Bedürfnisse

Stehen Sie bei NIS2 ganz am Anfang oder benötigen Sie punktuelle Unterstützung bei der Sensibilisierung Ihres Teams? Sie entscheiden, welche Beratungsbausteine Sie benötigen und ob wir Sie auch beim Aufbau Ihres Informationssicherheitsmanagementsystems (ISMS) unterstützen dürfen.

NIS2-Starter
Schneller Einstieg in die NIS2-Compliance für KMU – mit Plattform, Vorlagen und gezielter Expertenbegleitung.
Ab 600 €
/ Monat (unabhängig von der Mitarbeiteranzahl)

Beratung

  • Konzept zum Aufbau eines ISMS
  • Gap-Analyse (einmalig, remote)
  • Geschäftsführerschulung
  • Konzept zu Betrieb & Optimierung des ISMS
  • 2 Tage anleitende Beratung zum Aufbau eines ISMS
  • Umsetzungsberatung zum eines ISMS (nach Aufwand)
  • Umsetzungsberatung zu Betrieb & Optimierung des ISMS (nach Aufwand)

Software

  • Erfassung und Verwaltung von Controls, Risiken, Assets & Dokumentationen sowie entsprechende Kataloge
  • IT-Sicherheitsschulung in der Proliance-Academy (hinzubuchbar)
  • Nutzergänge
Titelbild: Praxisrelevante Anmerkungen zu den Kerninhalten des NIS-2-Umsetzungsgesetzes für KMU und Mittelstand.
Kostenloses Whitepaper

NIS2-Handreichung: Praxisrelevante Orientierung für KMU

NIS2 gilt! Registrieren Sie Ihr Unternehmen unverzüglich beim BSI – die Registrierungsfrist ist bereits abgelaufen und für viele KMU beginnt jetzt der Wettlauf gegen die Zeit. Betroffene Einrichtungen müssen sich umgehend beim BSI melden, um weitere Bußgeldrisiken zu vermeiden.

Häufige Fragen

Sie haben noch Fragen? Wir haben die Antworten

Ist es schon zu spät, mit der NIS2-Umsetzung zu beginnen?

Nein, aber Sie müssen SOFORT handeln! Das NIS2-Umsetzungsgesetz ist seit 6. Dezember 2025 in Kraft – ohne Übergangsfrist. Jeder Tag ohne Compliance erhöht Ihr Bußgeld- und Haftungsrisiko. Den Grundstein dafür legen eine Verbesserung der Informationssicherheit und die Umsetzung konkreter technisch-organisatorischer Maßnahmen. Proliance hilft Ihnen, die wichtigsten Maßnahmen in wenigen Wochen umzusetzen.

Was bedeutet NIS2?

Die Abkürzung "NIS" steht für Netzwerk- und Informationssicherheit. Die erste NIS-Richtlinie aus dem Jahr 2016 wurde mit der neuen Version (NIS2) 2023 in der EU in Kraft gesetzt und am 6. Dezember 2025 in Deutschland umgesetzt. Die EU möchte mit der Richtlinie zur Stärkung der Cybersicherheit im europäischen Wirtschaftsraum beitragen. Erfahren Sie hier alles Wissenswerte zur NIS2-Richtlinie.

Mein Unternehmen ist bereits ISO 27001-zertifiziert. Ist eine NIS2-Umsetzung dennoch erforderlich?

Ja! Auch wenn ISO 27001 viele NIS2-Anforderungen abdeckt, gibt es kritische Unterschiede – etwa bei Meldepflichten (24h/72h), Business Continuity Management, Lieferkettensicherheit und verpflichtender Geschäftsführerschulung. Was die Unterschiede und erweiterten Umfänge bei NIS2 genau für Unternehmen und auch Geschäftsführer bedeuten, dazu beraten wir Sie gern! Die gute Nachricht: Mit ISO 27001 sparen Sie bis zu 60 % Zeit bei der NIS2-Umsetzung. Erfahren Sie mehr über die Synergien zwischen NIS2 und ISO 27001.

Wer ist NIS2-pflichtig?

Die NIS2-Richtlinie betrifft mittlere und große Unternehmen in der EU (ab 50 Mitarbeiter und/oder >10 Mio. € Jahresumsatz), die kritische oder wichtige Dienstleistungen erbringen. Auch kleine Unternehmen können betroffen sein, wenn sie als kritisch gelten oder als alleinige Anbieter agieren.

Betroffene Sektoren umfassen: Energie, Transport, Bankwesen, Gesundheitswesen, Trinkwasser, digitale Infrastruktur, IKT-Dienste, öffentliche Verwaltung, Chemikalien, Lebensmittelproduktion sowie Post, Abfallwirtschaft, Online-Marktplätze und Forschung. Zusätzlich fallen alle nach der CER-Richtlinie identifizierten kritischen Einrichtungen unter NIS2.

In Deutschland ist das NIS2-Umsetzungsgesetz seit 6. Dezember 2025 in Kraft. Rund 29.500 Unternehmen sind betroffen. Informieren Sie sich über die spezifischen NIS2-Anforderungen in Deutschland.

Was ist das Ziel der NIS2-Richtlinie?

Das NIS2-Gesetz zielt darauf ab, die Widerstandsfähigkeit gegen Cyberangriffe und die Sicherheit von Lieferketten in allen relevanten Branchen zu erhöhen. Sein Ziel ist es, ein einheitlich hohes Sicherheitsniveau innerhalb der gesamten EU zu gewährleisten. Um dies zu erreichen, müssen die Mitgliedstaaten verbindliche Sicherheitsanforderungen für betroffene Unternehmen und wirksame Aufsichts- und Sanktionsmechanismen umsetzen.

Was müssen Unternehmen abseits von ISMS, Business Continuity Management und IT-Security tun, um die NIS2-Vorgaben zu erfüllen?
  1. ‍Schulung und Awareness: Sensibilisierung für Informationssicherheit ist für alle Mitarbeitenden verpflichtend – das gilt auch für die Geschäftsführung und Führungskräfte. Grundschulungen müssen sicherstellen, dass alle Teams relevante Risiken, Richtlinien und Verhaltensregeln kennen; vertiefende Trainings für Leitungen ergänzen das Programm. Die Geschäftsführung muss mindestens alle 3 Jahre geschult werden – ohne Ausnahme.‍
  2. Ressourcen und Kompetenzaufbau: Der Aufbau eines ISMS braucht Zeit, Budget und interne Verantwortliche. Externe Unterstützung ist sinnvoll, ersetzt aber nicht die notwendige interne Grundkompetenz. Ohne eigene Steuerung erreicht das ISMS nicht den geforderten Reifegrad.
  3. ‍Dokumentation und gelebte Richtlinien: Um die Vorgaben der NIS2-Richtlinie einhalten zu können, müssen Unternehmen etwa 20 bis 35 Richtlinien entwickeln. Entscheidend ist die gelebte Praxis: Mitarbeitende müssen Richtlinien kennen und anwenden. Die reine Ablage ohne Umsetzung führt in Audits zu Hauptabweichungen und erhöhtem Bußgeldrisiko.
  4. ‍Kontinuierliche Verbesserung: NIS2 verlangt einen Regelkreis aus Plan, Do, Check, Act (PDCA). Dazu gehören interne Audits, Wirksamkeitskontrollen, Maßnahmen-Tracking und regelmäßige Management-Reviews, um Reifegrad, Lücken und Verbesserungen zu steuern.‍
  5. Meldeprozesse etablieren: Richten Sie klare Prozesse zur Meldung erheblicher Sicherheitsvorfälle an das BSI ein: Frühwarnung innerhalb von 24 Stunden, vollständige Meldung innerhalb von 72 Stunden, Abschlussbericht spätestens einen Monat nach der Meldung
  6. ‍Beim BSI registrieren: Registrieren Sie Ihr Unternehmen unverzüglich beim BSI – die Registrierungsfrist ist bereits abgelaufen. Betroffene Einrichtungen müssen sich umgehend beim BSI melden, um weitere Bußgeldrisiken zu vermeiden.