
KI-Compliance strukturiert umsetzen: Wie CSMM architecture matters mit Proliance einen alltagstauglichen Rahmen für den EU AI Act geschaffen hat
Datenschutz war bei CSMM bereits etabliert. Doch mit der zunehmenden Nutzung von KI-Tools entstand ein neues Themenfeld: abstrakte regulatorische Anforderungen, die sich nur schwer in den Arbeitsalltag eines Architekturbüros übersetzen ließen. Die Lösung war kein Standardpaket – sondern eine maßgeschneiderte AI Policy, entwickelt gemeinsam mit Proliance. Das Ergebnis: ein klarer, praktikabler Rahmen, der wirklich zu CSMM passt.

- KI-Compliance wird beherrschbar, wenn man sie nicht abstrakt denkt, sondern vom eigenen Arbeitsalltag ausgeht.
- Eine AI Policy entfaltet nur dann Wirkung, wenn sie auf die tatsächliche Nutzung im Unternehmen zugeschnitten ist – nicht auf einen generischen Standard.
- Externe Expertise beschleunigt den Weg von der regulatorischen Anforderung zur umsetzbaren Maßnahme erheblich.
- Ein strukturiertes Risikobewertungs-Tool gibt Teams die Eigenständigkeit und Sicherheit, neue KI-Anwendungen selbst einzuordnen.
- Compliance-Bewusstsein wächst, wenn Regelungen nicht aufgezwungen, sondern gemeinsam erarbeitet werden.
Ausgangssituation
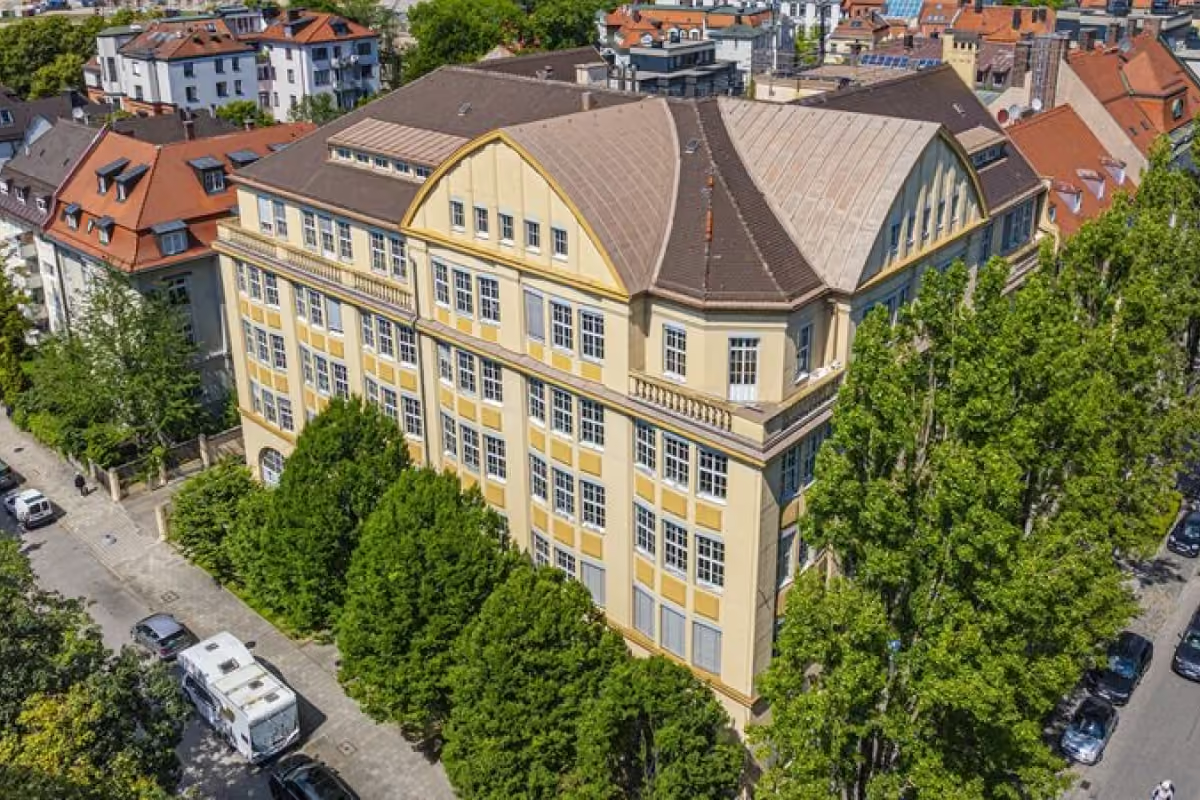
CSMM ist ein international tätiges Unternehmen für Architektur, Interior Design und strategische Beratung. Seit mehr als 20 Jahren entwirft, plant und realisiert das 100-köpfige interdisziplinäre Team Hochbauprojekte und Innenräume, vom Bestand bis zum Neubau, von der frühen Konzeptentwicklung bis zur langfristigen Transformation von Gebäuden. An sechs Standorten in Deutschland und Polen entstehen Projekte für Unternehmen, die Raum als strategischen Erfolgsfaktor verstehen. Datenschutz und klassische Compliance waren im Unternehmen bereits fest verankert – kein Fremdwort, sondern gelebte Praxis.
Mit der zunehmenden Nutzung verschiedener KI-Tools veränderte sich die Lage. Neue Anwendungen zogen in den Arbeitsalltag ein, und damit auch neue Fragen: Welche Anforderungen gelten für uns? Welche Tools dürfen wie eingesetzt werden? Wie dokumentieren wir das nachvollziehbar?
„Die regulatorischen Anforderungen lagen auf dem Tisch. Die eigentliche Frage war für uns eine andere: Was bedeutet das konkret für ein Architekturbüro wie unseres? An diesem Punkt wollten wir Sicherheit gewinnen." — Aziz Geuther, Senior Project Lead und AI Lead bei CSMM Architecture
Intern hatte sich das Team bereits mit dem Thema beschäftigt – und dabei festgestellt, dass der Weg von der abstrakten Regulatorik zur konkreten Umsetzung im eigenen Betrieb externe Expertise erfordert.
Entscheidungsprozess
Die Entscheidung für Proliance fiel nicht spontan – ausschlaggebend war der Eindruck, dass hier nicht nur Wissen vorhanden ist, sondern auch die Bereitschaft, sich wirklich auf CSMM einzulassen.
„Wir haben mehrere Anbieter angefragt und verglichen. Bei Proliance war schnell spürbar, dass hier Erfahrung mit genau dieser Art von Fragen steckt. Das hat für uns den Ausschlag gegeben." — Aziz Geuther, Senior Project Lead und AI Lead bei CSMM Architecture
Dahinter stand eine klare inhaltliche Haltung: Compliance hat bei CSMM grundsätzlich einen hohen Stellenwert – aber nur dann, wenn sie auch wirklich zur Unternehmensrealität passt. Eine rein formale Lösung war hier keine Option.
Herausforderungen vor der Zusammenarbeit
KI-Tools im Einsatz – aber ohne systematischen Rahmen
KI-Anwendungen waren bei CSMM bereits im Alltag angekommen. Was fehlte, war eine strukturierte Einordnung: Welche Tools fallen unter welche Anforderungen? Welche Risiken gehen damit einher? Und wie lässt sich das intern nachvollziehbar dokumentieren?
Regulatorik bleibt abstrakt
Der EU AI Act stellt Unternehmen vor eine Herausforderung, die viele kennen: Die Anforderungen sind klar formuliert. Weniger klar ist der Weg von der Norm zur konkreten Umsetzung im eigenen Betrieb ist alles andere als selbstverständlich. Besonders für ein Unternehmen ohne eigene Rechts- oder Compliance-Abteilung.
Bestehende Strukturen reichen nicht mehr aus
„Mit der zunehmenden Bedeutung von KI wurde für uns deutlich, dass auch dieser Bereich verbindlich geregelt und in unsere bestehenden Strukturen integriert werden muss. Dabei war uns wichtig, keine rein formale Lösung zu schaffen, sondern Regelungen zu entwickeln, die zu CSMM und zur tatsächlichen Nutzung von KI im Unternehmen passen." — Aziz Geuther, Senior Project Lead und AI Lead bei CSMM Architecture
Was für klassischen Datenschutz funktionierte, ließ sich nicht einfach auf KI übertragen. Es brauchte eine gezielte Weiterentwicklung – mit externer Expertise, die den Unterschied zwischen Theorie und Praxis kennt.
Die Lösung: AI Policy und Risikobewertungs-Tools, die wirklich passen
Der Ansatz von Proliance war kein Copy-Paste. Im Mittelpunkt stand die Frage: Was macht für CSMM konkret Sinn – und was nicht? Der Weg dorthin folgte einem klaren, dreistufigen Prozess – mit viel Raum für eigenständige Arbeit zwischen den gemeinsamen Terminen.
Schritt 1: Kick-off und Orientierung
Den Auftakt bildete ein einstündiger Kick-off-Workshop, in dem Proliance die relevanten Dokumente und regulatorischen Grundlagen vorstellte. Ziel war nicht, alles auf einmal zu klären, sondern CSMM mit dem nötigen Wissen auszustatten, um eigenständig in die Bearbeitung einzusteigen. Genau das geschah im Anschluss: Das Team sichtete, prüfte und passte an – auf Basis der eigenen Prozesse und der tatsächlich genutzten KI-Tools.
Bei CSMM kommen dabei Tools aus sehr unterschiedlichen Kategorien zum Einsatz: ChatGPT und Claude für textbasierte Aufgaben und Code-Unterstützung, Krea für kreative Bildgenerierung, Workflows und StudioMind als internes Wissensmanagement-Tool. Fünf Tools, fünf unterschiedliche Risikoprofile – und damit fünf unterschiedliche Fragen an die AI Policy.
Schritt 2: Ist-Zustand bewerten und gemeinsam abwägen
Im zweiten Termin – einem zweistündigen Arbeitsgespräch – wurde der erarbeitete Ist-Zustand gemeinsam bewertet. Proliance brachte die regulatorische Einordnung, CSMM die Kenntnis der eigenen Abläufe. Das Ergebnis war kein reibungsloser Konsens: Es gab Meinungsverschiedenheiten, Überzeugungsarbeit war gefragt, und manche Einschätzung musste mehrfach durchdacht werden.
„Die Abwägung, was konkret für CSMM Sinn macht, war der entscheidende Schritt. Nicht immer einfach, aber am Ende ein belastbarer Prozess." — CSMM Architecture
Genau diese Auseinandersetzung war der Kern. Eine AI Policy, die ohne Reibung entsteht, ist selten eine, die wirklich passt. Im Anschluss folgte erneut eine Phase eigenständiger Umsetzung durch CSMM.
Schritt 3: Finale Bewertung und Abschluss
Den Abschluss bildete ein einstündiger Beratungstermin, in dem Proliance die finalisierte AI Policy und die Risikobewertungs-Tools einer abschließenden Prüfung unterzog und konkretes Feedback gab. Das Ergebnis: ein Regelwerk, das aus dem Arbeitsalltag von CSMM gewachsen ist, – und ein Bewertungssystem, mit dem das Team neue KI-Anwendungen künftig eigenständig einordnen kann.
„Tiefere Einblicke – das war die positive Überraschung. Wir haben nicht nur eine Policy bekommen, sondern ein wirklich besseres Verständnis für die Anforderungen an unser Unternehmen." — Aziz Geuther, Senior Project Lead und AI Lead bei CSMM Architecture
Aus abstrakten Vorgaben wurden handhabbare Maßnahmen – und aus einem Compliance-Thema ein verstandener Prozess.
Ergebnisse und Mehrwert
Klarer Rahmen für den KI-Einsatz
Die AI Policy gibt dem Team Orientierung. Wer weiß, was erlaubt ist und was nicht, setzt KI-Tools mit Sicherheit ein und arbeitet auf festem Grund. Das gilt für ein 100-köpfiges Team an sechs Standorten gleichermaßen.
Eigenständige Risikobewertung
Neue KI-Anwendungen können intern eingeordnet werden. Das spart Zeit, reduziert Abhängigkeiten und gibt dem Team Handlungssicherheit – auch wenn die KI-Landschaft sich weiterentwickelt.
Gewachsenes Compliance-Bewusstsein
„Ein besseres Verständnis für die Anforderungen an unser Unternehmen im Hinblick auf die Nutzung von KI – das ist das, was wir mitgenommen haben. Und ja: Die Wahrnehmung von Compliance hat sich durch die Partnerschaft verändert." — Aziz Geuther, Senior Project Lead und AI Lead bei CSMM Architecture
Compliance ist bei CSMM kein abstraktes Risiko mehr, sondern ein verstandener, gelebter Prozess. Das ist der Unterschied zwischen einer Policy, die im Regal liegt, und einer, die im Alltag wirkt.
Zusammenarbeit auf Augenhöhe
Die Zusammenarbeit verlief insgesamt sehr angenehm – professionell und menschlich zugleich. Ehrliches Feedback gehört dazu: Gelegentlich gab es längere Wartezeiten bei Rückmeldungen.
Ausblick und zukünftige Herausforderungen
Die KI-Landschaft entwickelt sich schnell – und damit auch die Anforderungen an Unternehmen, die KI verantwortungsvoll einsetzen wollen. Für CSMM bedeutet das: Die Arbeit geht weiter.
„Die kontinuierliche Implementierung weiterer KI-Tools und deren Dokumentation – das ist die Herausforderung, die vor uns liegt." — Aziz Geuther, Senior Project Lead und AI Lead bei CSMM Architecture
Das Fundament dafür haben CSMM und Proliance gemeinsam gelegt. Damit ist das Team für die kommenden Aufgaben gerüstet. Compliance ist bei CSMM kein Projekt mit Enddatum, sondern ein fortlaufender Prozess – und Proliance ist dabei der Partner, der optimal beim Start unterstützt hat.

Sie möchten KI-Compliance in Ihrem Unternehmen strukturiert angehen? Sprechen Sie mit einem der über 50+ Expert:innen von Proliance – wir finden gemeinsam den richtigen Rahmen für Ihre Situation.
Über CSMM Architecture
CSMM Architecture ist ein international tätiges Unternehmen für Architektur, Interior Design und strategische Beratung. Seit mehr als 20 Jahren entwirft, plant und realisiert das 100-köpfige interdisziplinäre Team Hochbauprojekte und Innenräume, vom Bestand bis zum Neubau, von der frühen Konzeptentwicklung bis zur langfristigen Transformation von Gebäuden. An sechs Standorten in München, Berlin, Düsseldorf, Frankfurt, Hamburg und Warschau entstehen so Büroarchitektur, Arbeitswelten, Hospitality, Light Industrial, Labore und studentisches Wohnen. Architektonische, gestalterische und strategische Beratungskompetenz verbinden sich bei CSMM von Anfang an, ob Workplace-Konzept, Change-Management oder Gebäudeentwicklung. Gestaltung, Nachhaltigkeit und Strategie zusammenzudenken ist nicht nur Haltung, sondern Ausgangspunkt jedes Projekts.
Über Proliance
Proliance unterstützt Unternehmen dabei, Datenschutz, Informationssicherheit und KI-Compliance effizient umzusetzen. Der Ansatz kombiniert pragmatische Beratung mit einer Software-Plattform, die Dokumentation, Aufgabensteuerung und Nachweise strukturiert und kollaborativ macht.
Sie haben noch Fragen zum Case Study? Lassen Sie sich jetzt kostenlos von unseren Expertinnen und Experten beraten.


Zu unseren mehr als 3.000 Kunden zählen Start-ups, mittlere Unternehmen und Unternehmensgruppen aus nahezu allen Branchen.
Ähnliche Referenzen, die Sie interessieren könnten


