
C5-Beratung: Effizient zu attestierter Cloud-Sicherheit
Der Cloud Computing Compliance Criteria Catalogue (C5) ist der führende Prüfstandard für Cloud-Sicherheit in Deutschland. Proliance unterstützt Cloud-Dienstleister dabei, die Sicherheitsanforderungen einzuhalten und das C5-Testat zu erhalten.
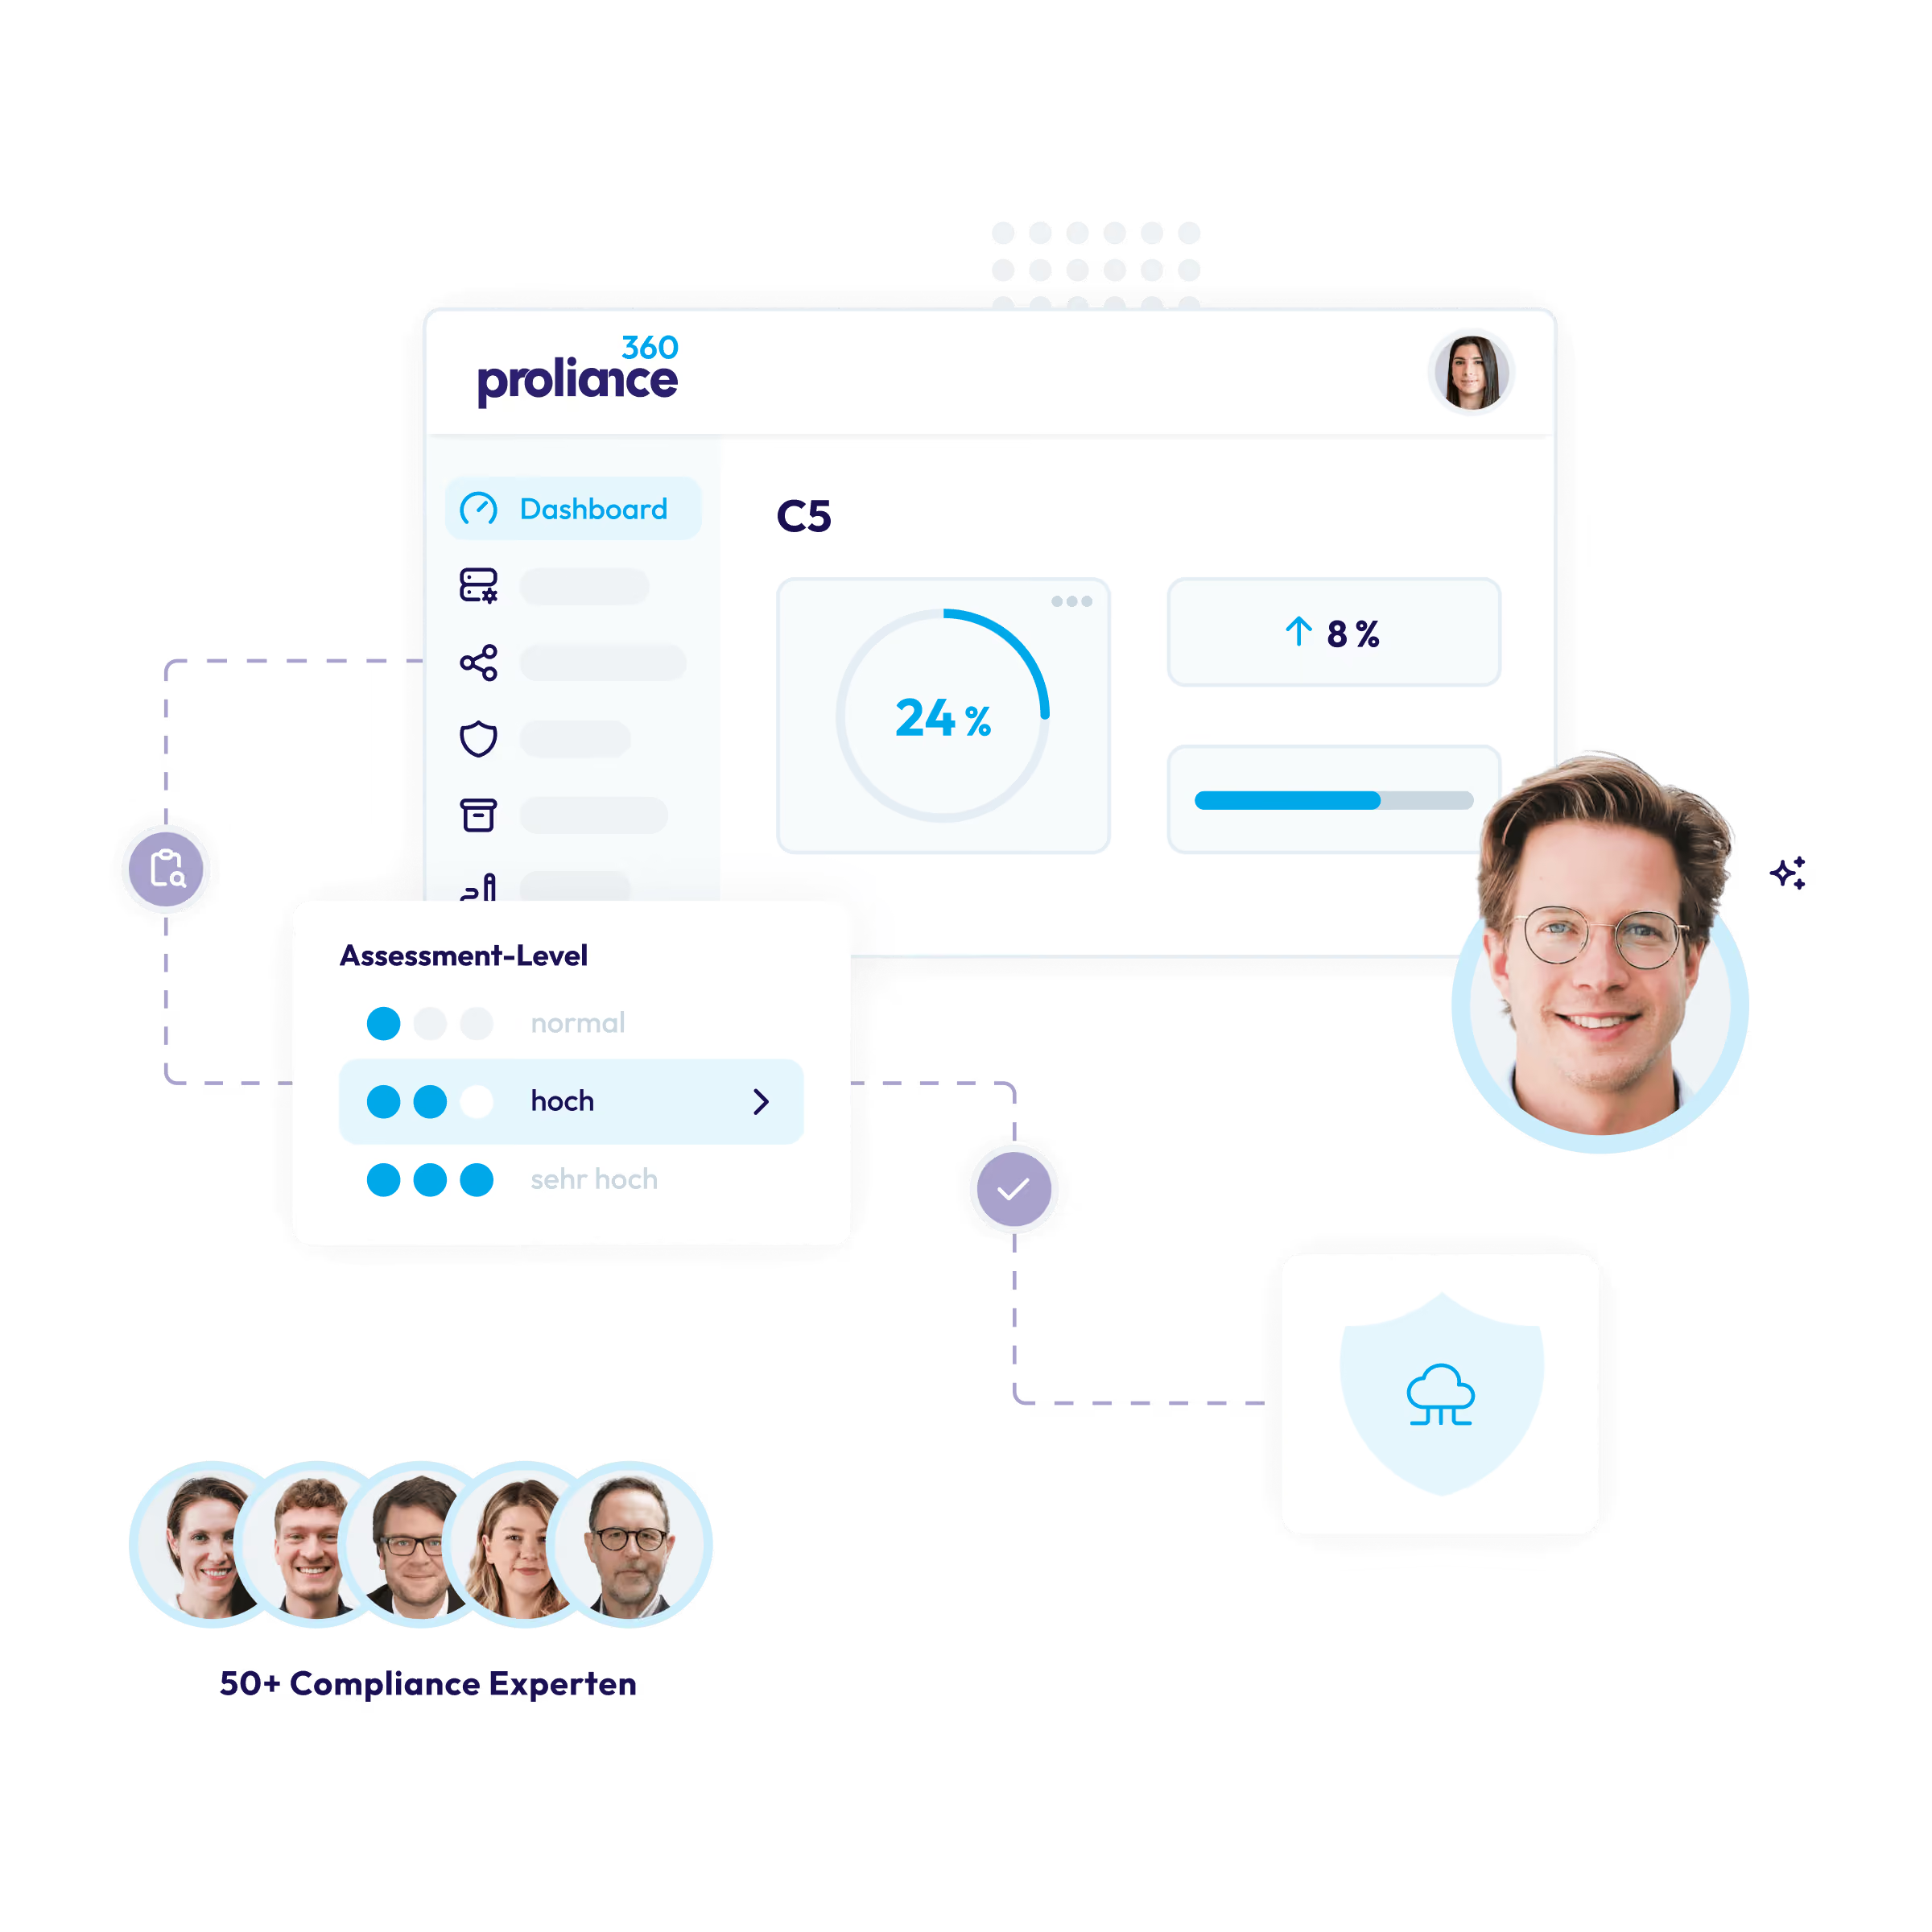








Mit Proliance sicher zur C5-Compliance

Risiko bei falscher Umsetzung
- Unbefugte Zugriffe auf sensible Cloud-Daten durch unklare Berechtigungen
- Nichtbestehen des Audits, weil Sicherheitsmaßnahmen nicht nachweisbar sind
- Doppelarbeit aufgrund von Unklarheit darüber, welche C5-Anforderungen bereits erfüllt sind

Vorteile der Umsetzung mit Proliance
- Transparentes und vollständiges Rollen- und Rechtekonzept
- Saubere, auditfähige Dokumentation aller Maßnahmen
- GAP-Analyse zeigt notwendige Maßnahmen für das C5-Testat
Bei C5 sind Sie richtig, wenn …


Mit Expertenberatung erreichen Sie schnell und sicher C5-Compliance
C5-Beratung von Proliance für Effizienz auf dem Weg zum Testat


3.000 Unternehmen. Eine Entscheidung.





In 5 Schritten zur C5-Compliance für resiliente Cloud-Umgebungen
Unsere C5-Beratung zeigt, welche Maßnahmen Ihre besondere Aufmerksamkeit erfordern, damit Sie auf dem Weg zur Attestierung die richtigen Prioritäten setzen können. Der Beratungsprozess von Proliance ist dabei individuell auf Ihr Unternehmen zugeschnitten und darauf fokussiert, Klarheit und Entlastung zu bieten.
01 - Durchführung einer GAP-Analyse
Wir bewerten in Zusammenarbeit mit Ihnen, welche Sicherheitsmaßnahmen aktuell bereits bestehen und welche Lücken gegenüber dem C5-Katalog noch zu schließen sind. Dabei berücksichtigen wir bestehende Zertifizierungen wie bspw. ISO 27001.
02 - Implementierung der C5-Kontrollen
Fehlen Sicherheitsrichtlinien in Ihrer Organisation, unterstützen wir Sie bei der Implementierung. Wir zeigen, wie Sie Maßnahmen in allen 17 Kontrollbereichen umsetzen und eine prüfungsreife Dokumentation erstellen.
03 - Aufbereitung der Umgebungsinformationen
C5 erfordert eine umfangreiche Dokumentation, zum Beispiel über Rechenzentrumsstandorte, Datenflüsse und Sub-Dienstleister, die wir mit Ihnen lückenlos aufsetzen.
04 - Abstimmung mit dem Wirtschaftsprüfer
Die Attestierung nimmt eine Wirtschaftsprüfung vor. Wir unterstützen Sie bei der Vorbereitung auf Ihre Typ-1- oder Typ-2-Prüfung und Begleitung Sie durch den gesamten Auditprozess.
05 - Begleitung der jährlichen Re-Attestierung
Die Sicherheitsmaßnahmen müssen jährlich überprüft und an technologische Entwicklungen oder neue Bedrohungen angepasst werden. Auf Wunsch begleiten wir Sie dabei langfristig.
Persönliche Ansprechpartner für alle Compliance-Fragen
Der Aufwand für die Erlangung eines C5-Testats ist vor allem für kleine Unternehmen groß. Unsere Berater sorgen dafür, dass Sie nicht mehr Zeit als nötig in Maßnahmen und Audit-Vorbereitungen investieren. Wir sprechen Ihre Sprache – sprechen Sie mit uns und buchen Sie jetzt ein 30-minütiges Erstgespräch.
Emrah Öküt
Fabian Schroeder
Florian Mueller
Dennis Zwirner
Katharina Schreiner
Marcus Geck
Ist eine C5-Beratung für Ihr Unternehmen sinnvoll?


So erfüllen Sie die wichtigsten C5-Anforderungen mit Proliance
Warum Ihr Unternehmen C5-Beratung braucht
Ergänzende Services für umfassende C5-Compliance
Sie möchten ihr Cloud-Angebot rundum sicher gestalten? Wir beraten Sie aus einer Hand und zeigen Ihnen den effizientesten Weg zu ganzheitlicher C5-Compliance und Informationssicherheit, ohne Ressourcen und Teams zu überlasten.


Setzen Sie Compliance in allen Bereichen ganzheitlich und nachhaltig um
Sie möchten Ihre Informationen und Daten über die Cloud hinaus ganzheitlich schützen? Ob DORA, NIS2 oder DSGVO: Mit Proliance schaffen Sie ein solides Fundament dafür. Wir begleiten Sie mit fachkundiger Beratung, umfassender Branchenerfahrung und unserer Compliance-Plattform bei jedem Schritt.


Lesen Sie unsere neuesten Artikel rund um das Thema Compliance

Häufige Fragen von Unternehmen zur C5-Beratung
Der Cloud Computing Compliance Criteria Catalogue (C5) ist der führende deutsche Sicherheitsstandard für Cloud-Dienste, entwickelt vom Bundesamt für Sicherheit in der Informationstechnik (BSI). Er definiert Mindestanforderungen an Informationssicherheit, Transparenz und Datenschutz für Cloud-Umgebungen, deren Erfüllung Unternehmen mit einem C5-Testat nachweisen können.
Ein Typ-1-Testat bestätigt, dass Ihre Sicherheitsmaßnahmen zu einem bestimmten Zeitpunkt vorhanden und angemessen konzipiert sind. Ein Typ-2-Testat geht weiter und prüft, ob diese Maßnahmen über einen Beobachtungszeitraum von mindestens sechs Monaten tatsächlich gelebt und wirksam umgesetzt wurden. Für regulierte Branchen und öffentliche Auftraggeber ist das Typ-2-Testat in der Regel verpflichtend.
Das C5-Testat wird ausschließlich von unabhängigen Wirtschaftsprüfern ausgestellt. Diese prüfen, ob Ihre Sicherheitsmaßnahmen den C5-Anforderungen entsprechen, und erstellen anschließend den offiziellen Prüfbericht. Proliance bereitet Sie strukturiert auf diese externe Prüfung vor und begleitet Sie bei der Abstimmung mit dem Wirtschaftsprüfer.
Das C5-Testat gilt nur für die konkret geprüften Cloud-Dienste und gegebenenfalls nur in bestimmten Regionen. Das bedeutet: Sie können gezielt einzelne Dienste testieren lassen und den Geltungsbereich schrittweise erweitern. Proliance unterstützt Sie dabei, den sinnvollsten Scope für Ihre Situation zu definieren.
Das hängt von Ihrer Ausgangssituation ab. Mit einer bestehenden ISO 27001-Zertifizierung und einer gereiften Cloud-Sicherheitsarchitektur ist ein Typ-1-Testat in etwa 3 bis 6 Monaten erreichbar. Für ein Typ-2-Testat kommen mindestens 6 Monate Beobachtungszeitraum hinzu. Proliance sorgt dafür, dass Sie diesen Zeitraum effizient nutzen.
Eine ISO 27001-Zertifizierung ist eine wertvolle Grundlage für das C5-Testat. C5 baut auf diesem Standard auf und viele Kontrollen sind bereits abgedeckt. Allerdings können ISO-27001-Zertifikate im C5-Audit nicht direkt als Nachweis eingesetzt werden. Zudem enthält C5 Cloud-spezifische Anforderungen, die ISO 27001 nicht abdeckt. Proliance analysiert im Rahmen einer GAP-Analyse genau, was Ihre bestehende Zertifizierung bereits abdeckt und was noch fehlt.